

Internet toàn cầu chao đảo vì lỗ hổng phần mềm, tin tặc tăng tốc tấn công
16 giờ trước
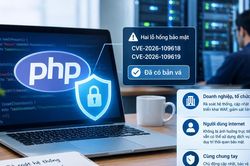
Lỗ hổng nghiêm trọng trong PHP, ngôn ngữ lập trình được sử dụng rộng rãi trên internet, buộc nhiều chính phủ và doanh nghiệp từ Nhật Bản đến châu Âu phải tạm ngừng một số dịch vụ trực tuyến để phòng ngừa rủi ro.
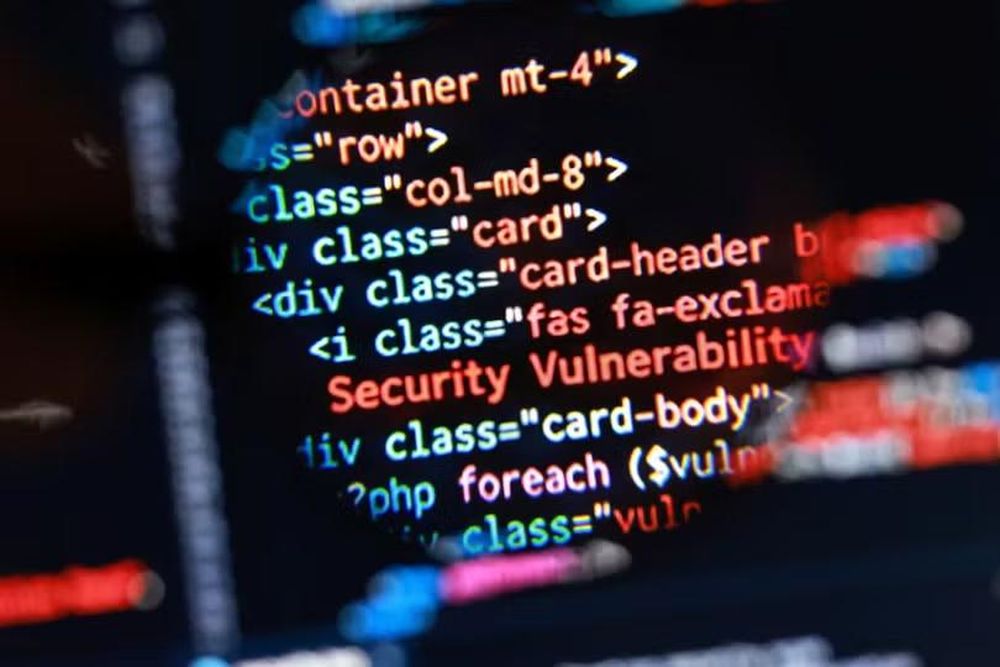
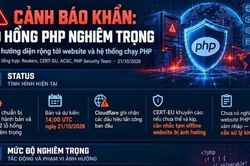
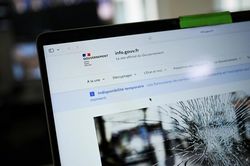
Cụm từ "Lỗ hổng bảo mật" và mã PHP xuất hiện trong hình ảnh minh họa. Ảnh: Reuters.
Hàng loạt doanh nghiệp và chính phủ trên thế giới đang chạy đua vá các lỗ hổng nghiêm trọng trong PHP, ngôn ngữ lập trình vận hành một phần lớn internet. Cuộc khẩn cấp an ninh mạng diễn ra sau khi các nhà cung cấp dịch vụ đám mây ghi nhận số nỗ lực tấn công tăng vọt, lên tới hàng triệu lượt, ngay sau khi thông tin về các lỗ hổng được công bố.
Chiến dịch ứng phó được đẩy nhanh sau khi nhiều chính phủ tại châu Âu và các khu vực khác quyết định tạm ngắt hoạt động của một số website từ hôm thứ Tư để phòng ngừa rủi ro. Trong khi đó, các đơn vị vận hành website khẩn trương bảo vệ những hệ thống sử dụng PHP.
Việc các dịch vụ ngân hàng, hàng không, đường sắt, thuế và cổng thông tin chính phủ từ Tokyo đến Helsinki phải tạm dừng hoạt động để bảo đảm an toàn cho thấy đây là một trong những phép thử nghiêm trọng nhất đối với công nghệ lập trình đã tồn tại hàng chục năm và góp phần duy trì hoạt động của Internet.
Sự việc cũng phơi bày mức độ phụ thuộc sâu sắc của chính phủ và doanh nghiệp vào những đoạn mã mà không nhiều người thực sự hiểu rõ.
“Tôi đã không chứng kiến điều gì tương tự như thế này trong một thời gian rất, rất dài”, Giám đốc điều hành Microsoft Satya Nadella phát biểu tại một sự kiện ở Đức hôm thứ Năm. Ông cho rằng sự cố cho thấy tầm quan trọng của việc xây dựng phần mềm có thể được duy trì và bảo vệ an toàn ngay cả khi các hệ thống ngày càng phức tạp.
“Tôi biết các nhân viên công nghệ thông tin và an ninh mạng đã trải qua một ngày dài và một đêm dài như thế nào”, ông Nadella nói.
PHP – nền tảng quan trọng của Internet – trở thành mục tiêu tấn công
Các nhà phát triển PHP, một ngôn ngữ lập trình được sử dụng rộng rãi trên web, tương tự như HTML và Python trong hệ sinh thái công nghệ, đã phát hành các bản vá vào hôm thứ Tư để khắc phục những lỗ hổng tồn tại trong phần mềm suốt nhiều năm. Các lỗ hổng này được phát hiện nhờ sử dụng trí tuệ nhân tạo (AI).
Nhóm phát triển kêu gọi người dùng “cập nhật ngay lập tức”.
Bà Madeline Lawrence, đồng sáng lập công ty an ninh mạng Aikido Security của Bỉ, cho biết thông tin chi tiết về các lỗ hổng đã bị công khai trước khi các bản vá sẵn sàng, trong khi những cuộc tấn công đã được ghi nhận sau đó.
“Các công ty đang chạy đua cập nhật hệ thống để chống lại những kẻ tấn công có thể dùng AI khai thác lỗ hổng. Đó chính là cuộc chạy đua đang diễn ra”, bà Lawrence nói.
Khi doanh nghiệp và chính phủ đồng loạt triển khai bản vá, đồng thời tạm ngừng một số website để phòng ngừa, số nỗ lực tấn công đã tăng lên hàng triệu lượt, theo Cloudflare và Amazon, hai doanh nghiệp cung cấp dịch vụ đám mây.
“Trong 10 giờ trước khi thông tin được công bố công khai, chúng tôi đã ghi nhận hàng nghìn nỗ lực khai thác lỗ hổng trên toàn mạng lưới”, Giám đốc điều hành Cloudflare Matthew Prince viết trên mạng xã hội X vào cuối ngày thứ Tư.
“Con số này tăng lên hàng chục nghìn trong 45 phút sau khi công bố, hàng trăm nghìn trong vòng 2 giờ và hiện đã lên tới hàng triệu”.
Amazon cũng cho biết đã phát hiện tình trạng khai thác lỗ hổng trên diện rộng.
Từ Nhật Bản đến Phần Lan, nhiều dịch vụ trực tuyến bị gián đoạn
Tại Nhật Bản, hàng loạt doanh nghiệp lớn thông báo tạm ngừng một số dịch vụ internet trong ngày thứ Năm như một phần của biện pháp ứng phó khẩn cấp.
Các đơn vị này bao gồm công ty môi giới chứng khoán Nomura, tập đoàn tài chính Mitsubishi UFJ Financial Group, hãng hàng không ANA và Công ty Đường sắt Đông Nhật Bản.
Tập đoàn bia Asahi Group Holdings cũng tạm đình chỉ hoạt động của một số website và hệ thống, đồng thời đánh giá mức độ ảnh hưởng về an ninh. Trong khi đó, tập đoàn bảo hiểm Tokio Marine Holdings thông báo đã tạm ngừng hoạt động website của tập đoàn.
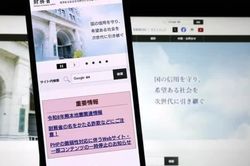
Bộ Tài chính Nhật Bản và Cơ quan Khí tượng Nhật Bản hạn chế một phần dịch vụ trực tuyến để triển khai các biện pháp an toàn. Cơ quan Thuế quốc gia Nhật Bản cũng tạm thời đưa dịch vụ trực tuyến của mình xuống.
Những quyết định ngắt kết nối phòng ngừa cho thấy mối lo ngại ngày càng lớn của Nhật Bản về an ninh mạng. Theo dữ liệu từ TrendAI, trong 9 tháng đầu năm, nước này ghi nhận số vụ việc an ninh mạng nhiều hơn tổng số vụ của cả năm trước.
Tại châu Âu, tập đoàn viễn thông Orange của Pháp cho biết đã tạm ngừng truy cập một số website và ứng dụng sử dụng PHP tại nhiều công ty thành viên để phòng ngừa rủi ro.
Tencent Cloud, một trong những nhà cung cấp dịch vụ điện toán đám mây lớn nhất Trung Quốc, khuyến nghị khách hàng cài đặt các phiên bản PHP đã được cập nhật bảo mật, nhưng không kêu gọi đóng cửa hàng loạt website.
Tại Phần Lan, Valtori, đơn vị cung cấp dịch vụ công nghệ thông tin cho chính phủ, cho biết đã tiếp tục cài đặt các bản vá bảo mật PHP trong đêm và từng bước dỡ bỏ các biện pháp chặn dịch vụ phòng ngừa. Trước đó một ngày, cơ quan này đã ngừng cung cấp một số dịch vụ công trực tuyến.
Tổng giám đốc Valtori Hannu Naumanen cho biết trong một tuyên bố: “Việc khôi phục dịch vụ có thể mất vài ngày, thậm chí vài tuần, bởi ngoài cập nhật phần mềm, các hệ thống còn cần được kiểm tra cẩn thận”.
Valtori nhấn mạnh các đợt gián đoạn không phải do lỗ hổng bị khai thác hoặc do một vụ xâm nhập mạng gây ra. Cơ quan này cũng cho biết chưa phát hiện hoạt động khai thác các lỗ hổng đang diễn ra.
Một số hệ thống có thể mất nhiều tuần để khắc phục
Hôm thứ Năm, một số chính phủ châu Á đã yêu cầu kiểm tra an ninh mạng liên quan đến các lỗ hổng PHP.
Bộ Công nghiệp Trung Quốc kêu gọi các tổ chức và người dùng rà soát hệ thống, nâng cấp lên phiên bản PHP mới nhất có bảo mật. Cơ quan này cũng khuyến nghị tăng cường giám sát an ninh mạng, đồng thời thay đổi tài khoản, mật khẩu và khóa truy cập khi cần thiết.
Hàn Quốc nâng mức cảnh báo an ninh mạng đối với khu vực tư nhân và kích hoạt các biện pháp ứng phó khẩn cấp, viện dẫn nguy cơ gia tăng các cuộc tấn công mạng.
Ông Felix Kuhlenkamp, người đứng đầu bộ phận an ninh thuộc hiệp hội ngành công nghiệp số Bitkom của Đức, cho biết nhiều đơn vị vận hành quy mô lớn đã tiến hành cập nhật hệ thống. Tuy nhiên, các hệ thống công nghệ thông tin phức tạp và những tổ chức nhỏ hơn có thể cần nhiều thời gian hơn.
“Họ có thể vận hành một website sử dụng PHP nhưng lại không thực sự theo dõi sát sao hệ thống đó”, ông nói. “Nếu website chạy trên một phiên bản PHP cũ không còn được cung cấp bản cập nhật bảo mật, toàn bộ hệ thống sẽ phải được nâng cấp”.
Điều này đồng nghĩa quá trình khắc phục không chỉ đơn giản là cài đặt một bản vá. Với những hệ thống đã lỗi thời hoặc có cấu trúc phức tạp, các đơn vị vận hành có thể phải nâng cấp nhiều thành phần, kiểm tra khả năng tương thích và đánh giá lại mức độ an toàn trước khi đưa dịch vụ trở lại hoạt động.
Sự cố cho thấy một lỗ hổng trong phần mềm phổ biến có thể tạo ra tác động vượt xa phạm vi của một ứng dụng riêng lẻ. Khi nhiều dịch vụ công và doanh nghiệp cùng phụ thuộc vào một nền tảng công nghệ, việc phát hiện và khắc phục lỗ hổng có thể nhanh chóng trở thành cuộc chạy đua an ninh mạng trên quy mô toàn cầu.
Theo Reuters
Huyền Chi
TIN LIÊN QUAN
 5 giờ trước
 8 giờ trước
 9 giờ trước
 10 giờ trước
 12 giờ trước
 13 giờ trước
 14 giờ trước
 17 giờ trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 2 giờ trước
 9 giờ trước
 56 phút trước
 3 giờ trước
 5 giờ trước
 VỀ TRANG CHỦ