

Ngày tồi tệ của Internet toàn cầu
13 giờ trước
Một loạt sự cố an ninh mạng liên tiếp xảy ra, từ lỗ hổng nghiêm trọng trong PHP, Node.js đến mã độc xâm nhập LiteLLM, làm gia tăng áp lực lên các đội ngũ bảo mật trên toàn cầu.
00:00
00:00
Theo truyền thông, ngày 21/10, nhiều website chính phủ trên thế giới đã ngừng hoạt động sau khi AI phát hiện các lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến ngôn ngữ lập trình PHP.
Mức độ rủi ro lớn đến mức Cơ quan An ninh Quốc gia Mỹ (NSA) khuyến cáo các tổ chức sử dụng PHP cần cập nhật hệ thống ngay lập tức hoặc đưa hệ thống ngoại tuyến cho đến khi có thể thực hiện biện pháp khắc phục.
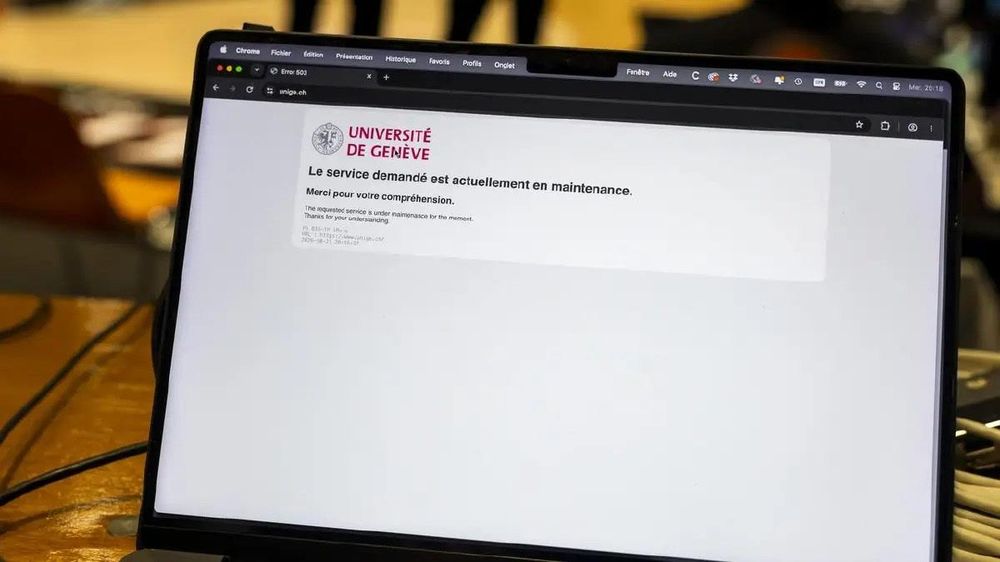
Website chính phủ tại châu Âu ngừng hoạt động trong khi các đơn vị vận hành đánh giá mức độ nghiêm trọng của lỗ hổng. Ảnh: EPA
Cục Điều tra Liên bang Mỹ (FBI) cũng cảnh báo tin tặc có thể khai thác các lỗ hổng này để thực thi mã từ xa, đe dọa dữ liệu nhạy cảm và an toàn của các hệ thống mạng.
Cơ quan an ninh mạng tại Singapore, Anh, Australia, Canada và Liên minh châu Âu (EU) cũng đưa ra những cảnh báo tương tự, cho thấy mức độ lo ngại về tác động tiềm tàng đối với doanh nghiệp, cơ quan chính phủ và các tổ chức sử dụng hệ thống dựa trên PHP.
Amazon cho biết nhóm tình báo mối đe dọa của hãng đã phát hiện các nỗ lực khai thác lỗ hổng trước khi chúng được công bố rộng rãi.
Những hoạt động này được ghi nhận thông qua MadPot, hệ thống phát hiện mối đe dọa chuyên giám sát các hoạt động đáng ngờ trên hạ tầng kết nối trực tiếp với Internet.
Theo Amazon, những phát hiện trên cho thấy tin tặc có thể đã tìm cách khai thác các lỗ hổng từ trước thời điểm công bố.
Tuy nhiên, hãng chưa xác định được cách thức những kẻ tấn công tiếp cận thông tin về các lỗi bảo mật này trước khi chúng được tiết lộ.
Trong khi đó, Google và OpenAI nhấn mạnh vai trò ngày càng lớn của trí tuệ nhân tạo (AI) trong việc phát hiện và xử lý các mối đe dọa an ninh mạng.
Google cho biết đơn vị an ninh mạng Wiz đã sử dụng các mô hình AI để hỗ trợ tìm kiếm và điều tra những lỗ hổng.
Công cụ Gemini AI của hãng cũng góp phần đánh giá mức độ nghiêm trọng, thử nghiệm các phương thức tấn công tiềm tàng và xác minh những bản vá bảo mật.
OpenAI cho biết các nhà nghiên cứu sử dụng mô hình AI của công ty cũng góp phần phát hiện những lỗ hổng nghiêm trọng trong PHP.
Theo OpenAI, trong hai tháng qua, hãng đã dẫn dắt một liên minh gồm các nhà phát triển phần mềm, chuyên gia nghiên cứu an ninh mạng và nhà cung cấp dịch vụ bảo mật nhằm phối hợp khắc phục lỗi, đồng thời chuẩn bị các biện pháp bảo vệ trước khi thông tin được công bố rộng rãi.
Nhà phát triển ChatGPT đánh giá đây là một trong những vấn đề an ninh phần mềm đáng chú ý nhất trong thời gian gần đây.
Sự việc cho thấy các hệ thống AI tiên tiến có thể giúp phát hiện lỗ hổng trong những phần mềm được sử dụng rộng rãi, nhưng cũng làm dấy lên lo ngại khi tin tặc có thể tận dụng năng lực tương tự để phục vụ mục đích tấn công.
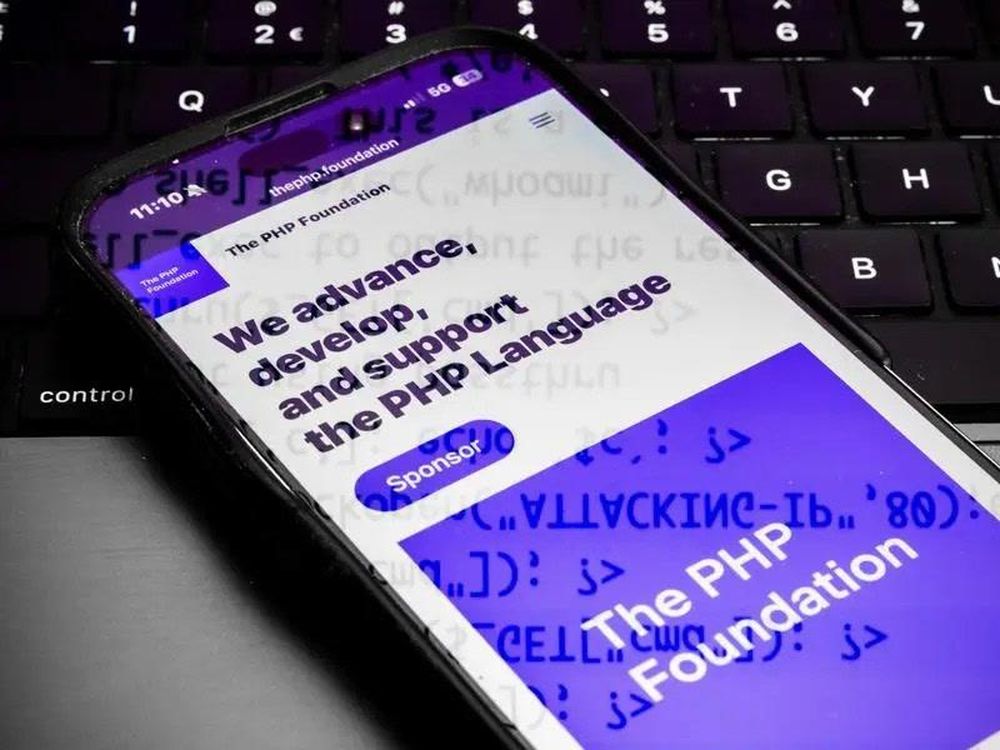
Ước tính 75% website và ứng dụng trên toàn cầu chạy trên PHP. Ảnh: EPA
Cloudflare, doanh nghiệp cung cấp dịch vụ bảo mật và hạ tầng website, cho biết đã triển khai các biện pháp bảo vệ trước những lỗ hổng PHP2Shell thông qua tường lửa ứng dụng web (WAF).
Theo công ty, các biện pháp này nhằm chặn những yêu cầu độc hại nhắm vào hệ thống bị ảnh hưởng, bổ sung một lớp phòng vệ trong thời gian các tổ chức tiến hành cập nhật phần mềm.
Nhóm phát triển PHP đã phát hành các bản vá bảo mật. Các cơ quan chức năng khuyến cáo đơn vị vận hành website rà soát phiên bản đang sử dụng và cập nhật sớm nhất có thể.
Hàng loạt sự cố an ninh mạng khác
Tuy nhiên, sự cố với PHP không phải vấn đề duy nhất mà giới an ninh mạng phải đối mặt trong ngày. Node.js, môi trường chạy JavaScript mã nguồn mở, cũng công bố bản cập nhật vá bốn lỗ hổng bảo mật nghiêm trọng.
Trong số này, một lỗ hổng có thể cho phép kẻ tấn công thực thi mã từ xa. Hai lỗ hổng khác có khả năng vượt qua cơ chế xác thực TLS, vốn được sử dụng để kiểm tra danh tính máy chủ và bảo đảm kết nối an toàn.
Nếu bị khai thác, các lỗi này có thể tạo điều kiện cho tin tặc vượt qua những bước kiểm tra bảo mật quan trọng.
Cùng ngày, LiteLLM, công cụ mã nguồn mở phổ biến dùng làm lớp trung gian để định tuyến yêu cầu đến nhiều nhà cung cấp mô hình ngôn ngữ lớn (LLM), thông báo đã bị tin tặc xâm nhập và cài mã độc.
Theo bài đăng của công ty trên mạng xã hội X chiều 21/10, các gói phần mềm và thành phần chứa mã độc đã được phát tán thông qua PyPI (kho phần mềm Python), Docker Hub và GHCR (GitHub Container Registry).
Mã độc được cho là bao gồm công cụ đánh cắp thông tin, nhắm đến thông tin xác thực dịch vụ đám mây, mật khẩu và thông tin đăng nhập các dịch vụ AI.
Ngoài ra, mã độc còn chứa trojan truy cập từ xa (RAT), có thể cho phép tin tặc thực thi lệnh trên những hệ thống đã bị xâm nhập.
LiteLLM cho biết đã gỡ bỏ các bản phát hành và hình ảnh phần mềm độc hại, đồng thời khuyến cáo những người đã cài đặt các phiên bản bị ảnh hưởng thực hiện theo hướng dẫn khắc phục do công ty cung cấp.
Một sự cố khác liên quan đến eMudhra, tổ chức cung cấp dịch vụ chứng thực số tại Ấn Độ. Khóa riêng của đơn vị này bị xâm phạm, làm dấy lên nguy cơ tin tặc có thể phát hành chứng chỉ số giả mạo và mạo danh các website hợp pháp.
Giới chuyên gia bảo mật nhận định việc xử lý hậu quả sẽ rất phức tạp, thậm chí có người đánh giá quy mô sự cố còn lớn hơn Heartbleed - lỗ hổng nghiêm trọng từng được phát hiện trong thư viện phần mềm mật mã OpenSSL.
Những diễn biến trên xảy ra sau hàng loạt sự cố an ninh mạng khác. Hôm đầu tuần, đơn vị phát triển dịch vụ cơ sở dữ liệu đám mây TiDB Cloud thông báo về một vụ xâm phạm bảo mật.
Trong khi đó, tin tặc đang khai thác bốn lỗ hổng đã được vá trên Plex Media Server, được gọi chung là Plex2Shell.
Tuần trước, công ty an ninh mạng BeyondTrust cũng cảnh báo khách hàng cần khẩn trương vá một lỗ hổng zero-day nghiêm trọng trong sản phẩm Remote Support. Lỗ hổng này đã bị khai thác từ tháng 8.
Dù các sự cố không có mối liên hệ trực tiếp với nhau, việc chúng liên tiếp xảy ra cho thấy áp lực ngày càng lớn đối với các đội ngũ an ninh mạng.
Đáng chú ý, sự phát triển của AI có thể giúp tin tặc khai thác lỗ hổng nhanh và dễ dàng hơn sau khi chúng được phát hiện, khiến việc cập nhật phần mềm và xử lý sự cố trở nên cấp thiết.
(Theo CNBC, TechCrunch)
Du Lam
TIN LIÊN QUAN
 1 giờ trước
 2 giờ trước
 3 giờ trước
 3 giờ trước
 3 giờ trước
 4 giờ trước
 5 giờ trước
 6 giờ trước
 6 giờ trước
 7 giờ trước
 8 giờ trước
 8 giờ trước
 9 giờ trước
 13 giờ trước
 14 giờ trước
 2 giờ trước
 52 phút trước
 VỀ TRANG CHỦ