

Công ty của kỹ sư người Việt phát hiện lỗ hổng đe dọa hàng triệu website
9 giờ trước
Công ty an ninh mạng Calif của kỹ sư Dương Ngọc Thái sử dụng các mô hình AI tiên tiến để phát hiện lỗ hổng nghiêm trọng trong PHP, công nghệ vận hành khoảng 70% website thế giới.
Calif, công ty có trụ sở tại Mỹ, đã phát hiện một lỗ hổng bảo mật nghiêm trọng trong PHP, ngôn ngữ lập trình được sử dụng rộng rãi để vận hành website và ứng dụng trực tuyến. Ước tính PHP hiện xuất hiện trên khoảng 70% website và ứng dụng web toàn cầu, dù mức độ sử dụng đang có xu hướng giảm.
Lỗ hổng, được đặt tên PHP2Shell, có thể cho phép tin tặc thực thi mã trái phép trên máy chủ chưa được vá, từ đó chiếm quyền kiểm soát hệ thống, đánh cắp dữ liệu hoặc triển khai các cuộc tấn công tiếp theo. Mức độ ảnh hưởng thực tế phụ thuộc vào cấu hình máy chủ và cách triển khai PHP của từng tổ chức.
Phát hiện này cũng cho thấy AI đang thay đổi đáng kể cách thức nghiên cứu an ninh mạng. Công nghệ có thể giúp chuyên gia tìm ra những lỗi phần mềm tồn tại nhiều năm, nhưng đồng thời tạo điều kiện để tin tặc phát triển công cụ khai thác nhanh hơn.
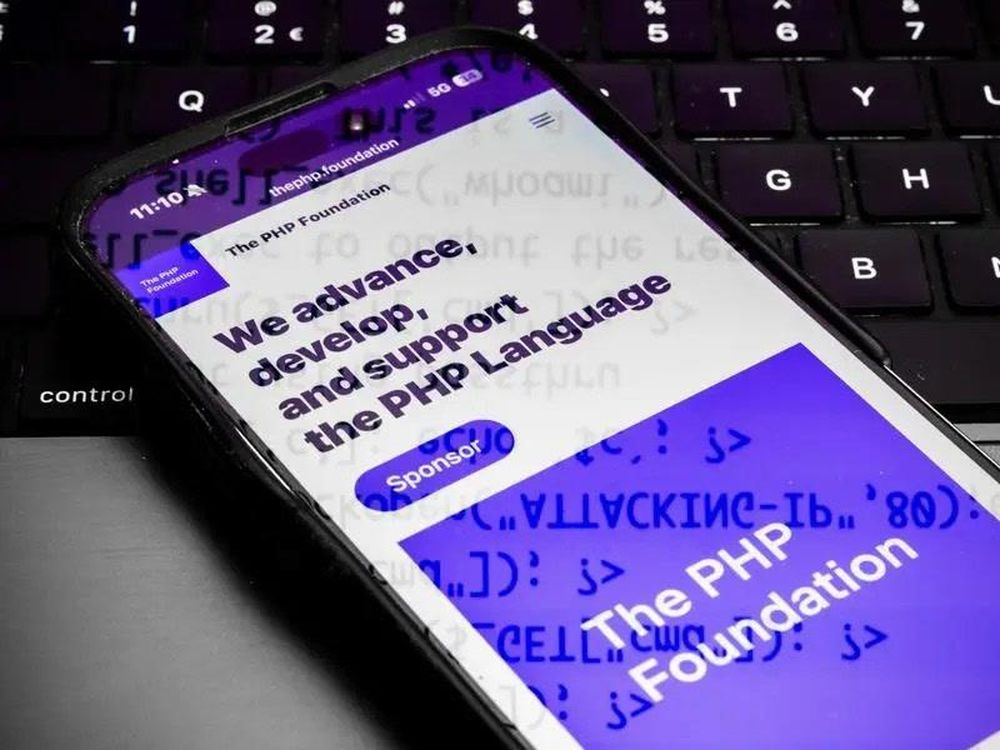
PHP là ngôn ngữ lập trình được sử dụng rộng rãi để vận hành website và ứng dụng trực tuyến. Ảnh: EPA
Công ty đầu tiên tìm ra lỗ hổng
Theo thông tin từ Calif, các nhà nghiên cứu của công ty phát hiện vấn đề chỉ trong vài ngày nhờ sử dụng các mô hình AI tiên tiến của OpenAI. GPT-5.6 Sol được dùng trong giai đoạn phân tích mã nguồn ban đầu, trong khi một mô hình OpenAI chưa được công bố rộng rãi hỗ trợ quá trình nghiên cứu cách khai thác lỗ hổng.
Ryan Austin, nhà nghiên cứu tại Calif, phát hiện các lỗi trong quá trình kiểm tra mã nguồn PHP hồi tháng 8. Sau đó, kỹ sư Nguyễn Thái Dương - CEO của Calif liên hệ với nhóm phát triển PHP để cảnh báo về mức độ nghiêm trọng của vấn đề.
Chia sẻ trên WSJ, ông Dương chỉ ra điểm đáng lo ngại không chỉ nằm ở khả năng phát hiện lỗi của AI, mà còn ở tốc độ công nghệ này có thể được sử dụng để biến một lỗ hổng thành công cụ tấn công thực tế.
Ông tiết lộ lỗ hổng đã tồn tại bên trong mã nguồn của PHP nhiều năm. Thực tế, một nhà nghiên cứu bảo mật từng nhắc đến chúng nhiều thập kỷ trước nhưng khi đó, chúng được đánh giá là rất khó khai thác và hầu như bị lãng quên.
Dù vậy, với sự phát triển của các mô hình AI, một số phương thức khai thác có thể được thực hiện chỉ trong vài giây trên những hệ thống đơn giản. Với hệ thống phức tạp hơn, quá trình này có thể kéo dài hàng giờ, tùy thuộc vào điều kiện kỹ thuật.
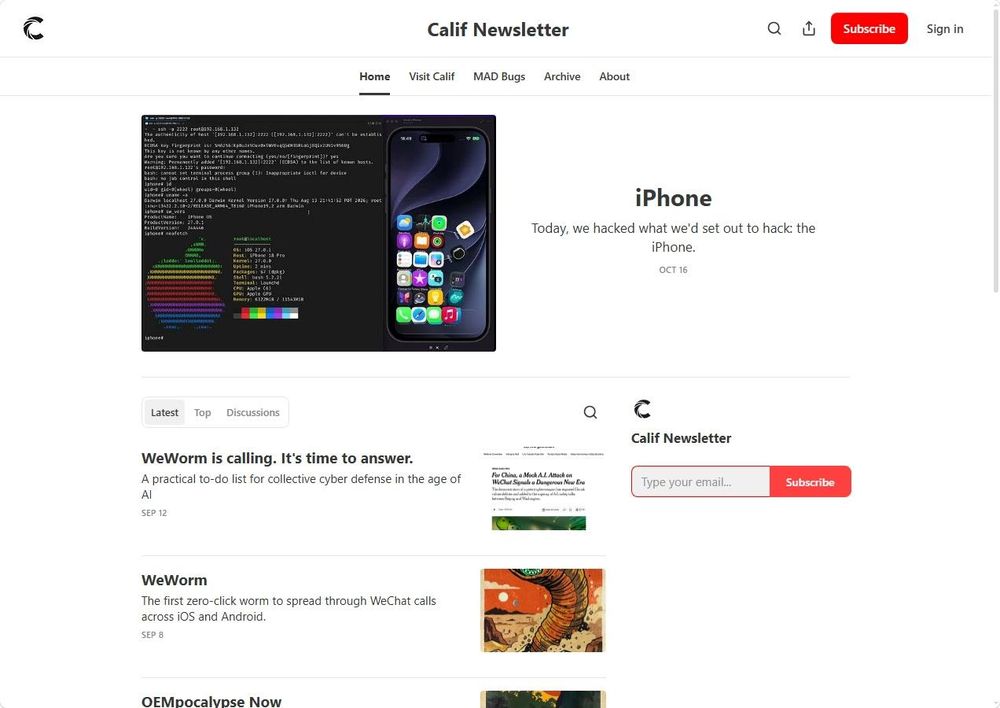
Trang web chính thức của Calif. Theo mô tả, Calif được thành lập với sứ mệnh tạo ra một Internet an toàn hơn cho mọi người. Ảnh chụp màn hình
Calif là một trong số ít doanh nghiệp và tổ chức nghiên cứu được tiếp cận sớm với các mô hình AI tiên tiến trước khi chúng được phát hành rộng rãi. Công ty sử dụng các mô hình này để kiểm tra khả năng phát hiện và khai thác điểm yếu bảo mật, qua đó giúp các nhà phát triển khắc phục vấn đề trước khi bị kẻ xấu lợi dụng.
Trước PHP2Shell, Calif từng nghiên cứu một lỗ hổng trong nền tảng nhắn tin WeChat của Trung Quốc. Theo công ty, lỗi này có thể bị lợi dụng để xâm nhập tài khoản người dùng. Nhóm nghiên cứu cũng sử dụng phiên bản đầu của mô hình Mythos để vượt qua một số cơ chế bảo mật trong hệ điều hành macOS của Apple.
Những phát hiện trước đó có phạm vi ảnh hưởng thực tế tương đối hạn chế. Tuy nhiên, PHP2Shell được đánh giá đáng lo ngại hơn do mức độ phổ biến của PHP và khả năng tin tặc tái tạo phương thức khai thác trên nhiều máy chủ.
Cuộc chạy đua với tin tặc
Sau khi được cảnh báo, nhóm phát triển PHP phối hợp với các nhà nghiên cứu bảo mật, nhà phân phối phần mềm và doanh nghiệp an ninh mạng để xây dựng bản vá. Đội ngũ của Google Wiz cũng độc lập phát hiện và báo cáo các lỗ hổng liên quan, trong khi nhóm nghiên cứu của OpenAI đóng góp thêm kết quả phân tích.
Quá trình xử lý diễn ra trên quy mô lớn. Theo WSJ, gần 200 tệp mã nguồn cần được chỉnh sửa và các nhà phát triển đã viết thêm hơn 10.000 dòng mã trong quá trình khắc phục.
Ban đầu, nhóm phát triển dự kiến phát hành bản vá ngày 22/10. Tuy nhiên, sau khi thông tin về bản cập nhật bị rò rỉ lên diễn đàn Hacker News, họ quyết định đẩy nhanh tiến độ và công bố bản vá vào ngày 21/10.
Việc phát hành bản vá sớm giúp các tổ chức có thêm cơ hội bảo vệ hệ thống, nhưng cũng tạo ra một cuộc chạy đua với thời gian. Khi bản sửa lỗi được công khai, tin tặc có thể phân tích những thay đổi trong mã nguồn để tìm ra cách khai thác phiên bản chưa cập nhật.
AI khiến quá trình này trở nên đáng lo ngại hơn. Những công việc trước đây đòi hỏi chuyên gia có kinh nghiệm và nhiều thời gian nay có thể được tự động hóa ở một mức độ nhất định, giúp cả bên phòng thủ lẫn bên tấn công rút ngắn thời gian nghiên cứu.
Ami Luttwak, đồng sáng lập Wiz, đánh giá PHP2Shell là một trong những lỗ hổng nghiêm trọng nhất được phát hiện với sự hỗ trợ của AI. Trong khi đó, Bruce Dang, nhà nghiên cứu tại Calif, nhận định tác động của vấn đề sẽ còn kéo dài.
Nguy cơ với doanh nghiệp và cơ quan quản lý
PHP là công nghệ mã nguồn mở đã tồn tại hàng chục năm, từng được biết đến với tên gọi Personal Home Page. Ngôn ngữ này đóng vai trò quan trọng trong nhiều hệ thống quản trị nội dung và nền tảng website phổ biến, trong đó có WordPress và Drupal.
Do PHP được triển khai trên quy mô lớn, việc khắc phục lỗ hổng không đơn giản chỉ là phát hành bản vá. Các doanh nghiệp cần xác định hệ thống nào đang sử dụng phiên bản bị ảnh hưởng, kiểm tra khả năng tương thích, triển khai cập nhật và đánh giá nguy cơ xâm nhập trước đó.
Các tổ chức có đội ngũ bảo mật mỏng hoặc quy trình cập nhật phần mềm chậm có thể đối mặt với rủi ro cao hơn. Trong một số trường hợp, cơ quan an ninh khuyến nghị tạm ngắt hệ thống khỏi Internet nếu chưa thể áp dụng bản vá kịp thời. Một số website của cơ quan chính phủ tại châu Âu cũng đã tạm thời ngừng hoạt động trong bối cảnh lo ngại về nguy cơ tấn công.
OpenAI xác nhận các mô hình của hãng được Calif sử dụng trong quá trình nghiên cứu, đồng thời cho biết Wiz cũng phát hiện và báo cáo độc lập những lỗ hổng liên quan.
Theo OpenAI, sự việc cho thấy AI có thể phát hiện các điểm yếu bảo mật với phạm vi ảnh hưởng trên quy mô Internet. Tuy nhiên, chính năng lực đó cũng có thể giúp kẻ tấn công nhanh chóng xây dựng công cụ và phương thức khai thác.
Với Calif, vụ việc là ví dụ điển hình cho vai trò ngày càng lớn của AI trong lĩnh vực an ninh mạng. Công nghệ có thể giúp phát hiện những lỗ hổng mà con người bỏ sót trong nhiều năm, nhưng hiệu quả bảo vệ cuối cùng vẫn phụ thuộc vào tốc độ các tổ chức cập nhật phần mềm và khả năng ngăn chặn những cuộc tấn công phát sinh sau khi lỗi được công bố.
(Theo WSJ, NYT)
Du Lam
TIN LIÊN QUAN
 1 giờ trước
 2 giờ trước
 3 giờ trước
 3 giờ trước
 3 giờ trước
 4 giờ trước
 5 giờ trước
 6 giờ trước
 6 giờ trước
 7 giờ trước
 8 giờ trước
 8 giờ trước
 9 giờ trước
 13 giờ trước
 14 giờ trước
 2 giờ trước
 55 phút trước
 VỀ TRANG CHỦ