

AI đang rút ngắn thời gian tấn công mạng, doanh nghiệp phòng thủ thế nào?
1 giờ trước
Trí tuệ nhân tạo (AI) giúp doanh nghiệp nâng cao năng lực bảo vệ hệ thống, nhưng cũng khiến các cuộc tấn công mạng diễn ra nhanh và tinh vi hơn. Khi thời gian ứng phó ngày càng bị thu hẹp, tự động hóa phòng thủ và chuẩn bị cho an toàn hậu lượng tử trở thành những yêu cầu cấp thiết.
Cuộc đua an ninh mạng ngày càng gấp gáp
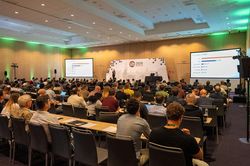
Tại hội thảo “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử do Liên minh An toàn thông tin CYSEEX tổ chức sáng 21/10 ở Hà Nội, các chuyên gia cảnh báo AI đang làm thay đổi sâu sắc cách thức tấn công và phòng thủ trên không gian mạng.
Theo ông Nguyễn Xuân Hoàng - Chủ tịch CYSEEX, Phó Chủ tịch HĐQT Tập đoàn MISA, trong 9 tháng năm 2026, CYSEEX đã tổ chức 7 đợt diễn tập an toàn thông tin, rà soát 14 hệ thống trọng yếu của các thành viên và phát hiện 312 điểm yếu. Hoạt động đào tạo nhận diện lừa đảo qua email cũng được triển khai tại 3/7 thành viên, tiếp cận hơn 8.000 nhân viên.
Việc ứng dụng AI Agent bước đầu đem lại hiệu quả rõ rệt. Trong phòng thủ, công nghệ này giúp giảm 70% thời gian xử lý cảnh báo và tăng 40% hiệu quả phát hiện, ứng phó. Ở chiều ngược lại, AI cũng giúp nâng 80% năng suất mô phỏng tấn công, rút ngắn 90% thời gian rà soát mã và giảm 95% số lỗ hổng được ghi nhận trong quy trình SecDevOps.
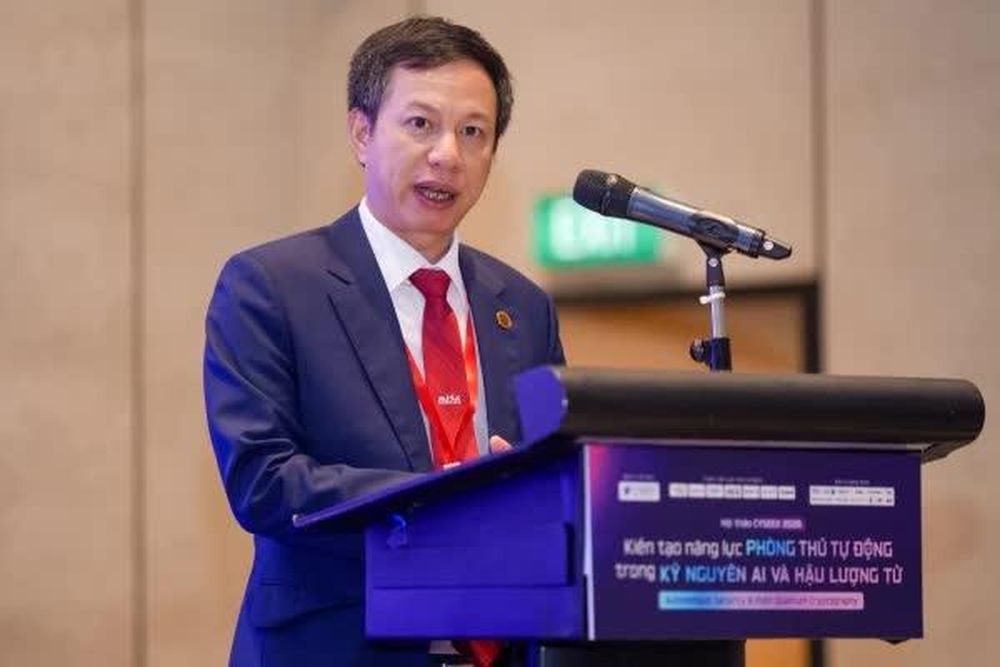
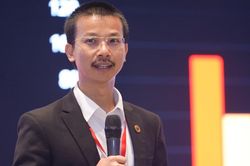
Ông Nguyễn Xuân Hoàng - Chủ tịch CYSEEX,Phó Chủ tịch HĐQT Tập đoàn MISA.
"Tuy nhiên, lợi thế công nghệ không chỉ thuộc về bên phòng thủ. Kẻ tấn công có thể sử dụng AI để tìm kiếm lỗ hổng, phát triển mã độc thích ứng và tự động hóa các chiến dịch trên diện rộng", Chủ tịch CYSEEX nhấn mạnh.
Ông Nguyễn Quang Hoàng, người phụ trách tổ chức diễn tập CYSEEX, Giám đốc An toàn thông tin MISA cho biết, các cuộc tấn công đang chuyển dần sang mô hình AI Agent có khả năng tự thực hiện nhiều công đoạn.
Theo số liệu được trình bày tại hội nghị, thời gian trung bình để xâm nhập hệ thống có thể vào khoảng 29 phút, trong khi một số trường hợp nhanh nhất chỉ mất 29-30 giây. Nếu AI Agent được sử dụng để tấn công, quá trình phát tán và đánh cắp dữ liệu có thể diễn ra trong khoảng 4 phút. Khi tốc độ tấn công tăng lên, doanh nghiệp không thể chỉ dựa vào quy trình kiểm tra thủ công mà cần nâng cao khả năng giám sát và phản ứng tự động.
Dẫn số liệu từ Unit 42, ông Phạm Trung Thành - Chuyên gia Tư vấn Bảo mật, Công ty Cổ phần Công nghệ An ninh mạng quốc gia Việt Nam (NCS) cho biết, thời gian trung bình từ lúc mã độc xâm nhập đến khi dữ liệu bị đánh cắp trong nhóm sự cố thuộc 25% nhanh nhất đã giảm từ 285 phút năm 2024 xuống còn 72 phút năm 2025. Trong các thử nghiệm, những cuộc tấn công có AI hỗ trợ có thể hoàn tất quá trình này trong khoảng 25 phút.
Do vậy, doanh nghiệp cần tính đến khả năng đối phương dùng AI để điều chỉnh mã độc, tự động hóa chiến dịch và nhanh chóng khai thác những điểm yếu đã biết. Vì vậy, phòng thủ không thể chỉ dựa vào việc phát hiện từng dấu hiệu riêng lẻ, mà phải kết hợp dữ liệu, ngữ cảnh và khả năng xử lý kịp thời.
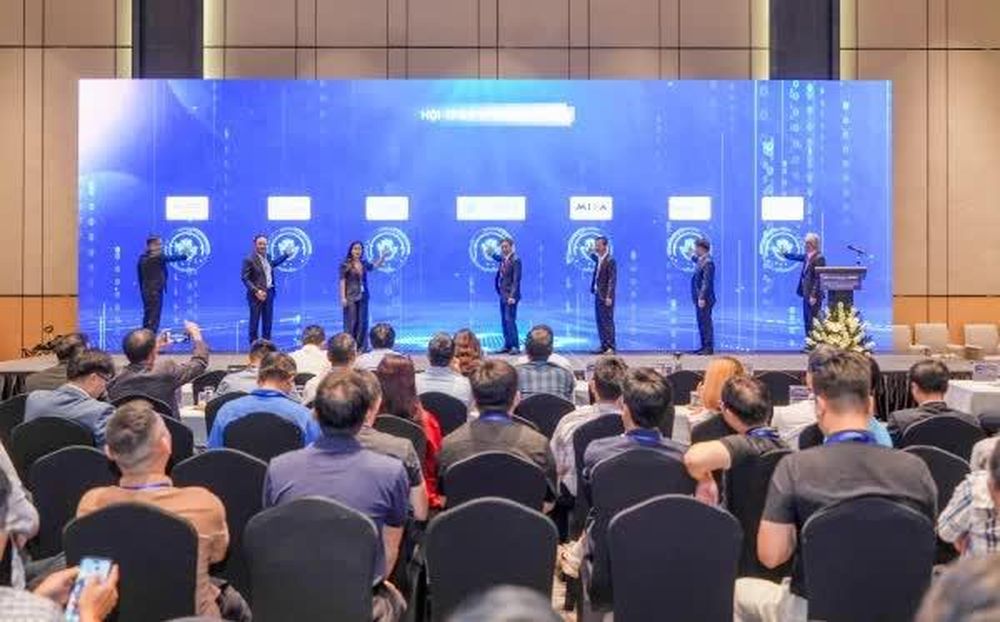
Các thành viên CYSEEX chính thức công bố khẩu hiệu hành động năm 2027: “AI TỰ CHỦ – PHÒNG THỦ CHỦ ĐỘNG – AN TOÀN LƯỢNG TỬ”.
Phòng thủ tự động phải đi cùng kiểm soát
Để sử dụng AI hiệu quả, ông Thành đề xuất doanh nghiệp tham khảo hồ sơ an ninh mạng AI của Viện Tiêu chuẩn và Công nghệ quốc gia Mỹ (NIST), tập trung vào ba hướng: bảo vệ chính hệ thống AI; kiểm soát việc sử dụng AI trong quy trình phòng thủ; và tận dụng AI để chống lại các cuộc tấn công có AI hỗ trợ.
Một số ứng dụng có thể triển khai gồm phát hiện bất thường và chấm điểm rủi ro, truy vấn dữ liệu bằng ngôn ngữ tự nhiên, hoặc sử dụng AI Agent để tra cứu nhật ký và đối chiếu sự kiện an ninh.
Dù vậy, tự động hóa chỉ phát huy hiệu quả khi doanh nghiệp có nền tảng dữ liệu đủ tốt. Theo ông Thành, ba yếu tố quan trọng là nhật ký hệ thống đầy đủ, thông tin về tài sản và tài khoản đi kèm quyền truy cập, cùng cơ chế phân quyền rõ ràng cho AI.
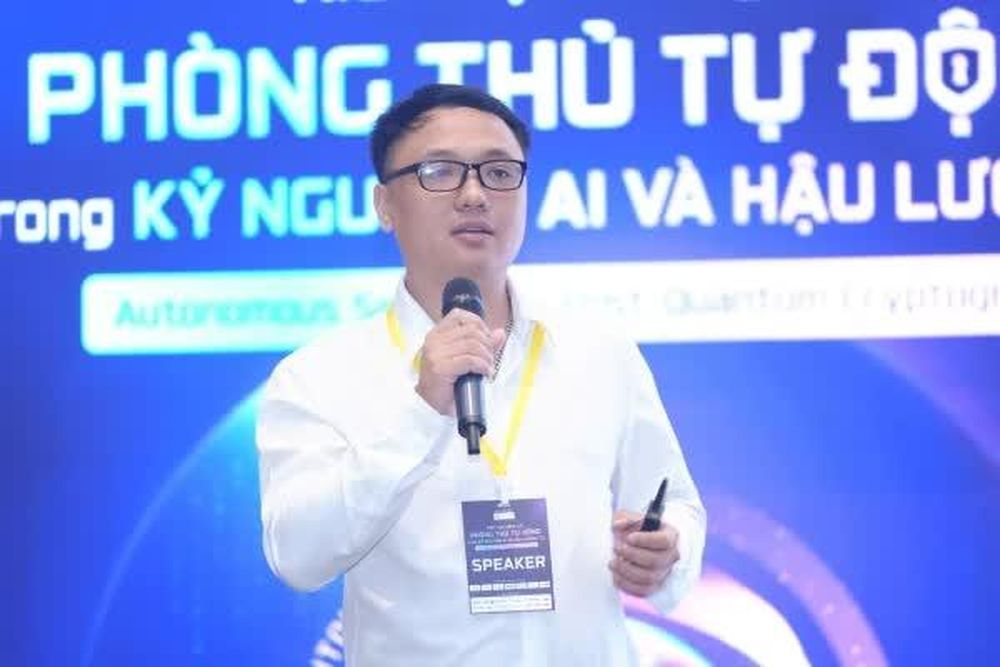
Ông Phạm Trung Thành - Chuyên gia Tư vấn Bảo mật, Công ty Cổ phần Công nghệ An ninh mạng quốc gia Việt Nam (NCS).
Chẳng hạn, một AI Agent có thể được phép cô lập máy trạm của người dùng khi phát hiện nguy cơ, nhưng không nên mặc nhiên có quyền can thiệp vào máy chủ trọng yếu. Việc xác định ranh giới quyền hạn giúp hạn chế nguy cơ AI thực hiện hành động vượt quá phạm vi được giao.
Bên cạnh các mối đe dọa từ AI, doanh nghiệp cần chuẩn bị cho rủi ro từ điện toán lượng tử. Hình thức tấn công “Harvest Now, Decrypt Later” – thu thập dữ liệu được mã hóa ở hiện tại để giải mã trong tương lai – đặt ra yêu cầu rà soát những thông tin cần được bảo vệ lâu dài. Khi máy tính lượng tử đủ mạnh xuất hiện, các thuật toán mật mã khóa công khai như RSA và ECC có thể đứng trước nguy cơ bị phá vỡ.
Ông Vũ Ngọc Sơn - chuyên gia an ninh mạng khuyến nghị doanh nghiệp nên bắt đầu chuẩn bị và thử nghiệm ngay, thay vì chờ công nghệ lượng tử phát triển mới hành động. Giai đoạn từ nay đến năm 2028-2030 là khoảng thời gian để kiểm tra tính ổn định của phần mềm, dịch vụ, thuật toán và chuẩn hóa quy trình.
“Khi còn thời gian thì chúng ta chủ động, thay vì bị động khi vấn đề xảy ra”, ông Sơn nhấn mạnh.
Về lộ trình kỹ thuật, CYSEEX khuyến nghị doanh nghiệp kiểm kê tài sản và dịch vụ công khai trên Internet, nâng cấp các máy chủ liên quan để hỗ trợ OpenSSL 3.5, sau đó từng bước kích hoạt thuật toán hậu lượng tử theo khuyến nghị của NIST.
Trong năm 2027, CYSEEX dự kiến tiếp tục tổ chức diễn tập thực tế, tập trung vào năng lực phòng thủ trước AI Agent và xây dựng kế hoạch chuyển đổi sang mật mã hậu lượng tử. Đây cũng là cơ hội để doanh nghiệp đánh giá khả năng ứng phó, hoàn thiện quy trình và chủ động xử lý rủi ro trước khi các mối đe dọa mới trở nên phổ biến.
Nguyệt Minh
TIN LIÊN QUAN
 51 phút trước
 4 giờ trước
 1 giờ trước
 58 phút trước
 1 giờ trước
 20 phút trước
 46 phút trước
 52 phút trước
 54 phút trước
 VỀ TRANG CHỦ