

'Diễn tập thực chiến giống rèn luyện sức khỏe, phải luyện tập hàng ngày'
2 giờ trước
Từ bài học thực tế của liên minh CYSEEX, Trưởng ban tổ chức tập trận CYSEEX Nguyễn Quang Hoàng nhấn mạnh: Diễn tập thực chiến như rèn luyện sức khỏe, phải tập luyện hàng ngày để nâng cao sức đề kháng và phản xạ trước tấn công.
Nhận định trên được ông Nguyễn Quang Hoàng, Giám đốc An ninh thông tin của MISA, Trưởng ban tổ chức tập trận CYSEEX đưa ra trong trao đổi tại hội thảo CYSEEX 2026 chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử” được liên minh an toàn thông tin CYSEEX tổ chức ngày 21/10 tại Hà Nội.
Tỷ lệ nhân sự mắc bẫy lừa đảo đã giảm nhưng vẫn ở mức cao
Theo thống kê của Ban tổ chức tập trận CYSEEX, trong 9 tháng đầu năm 2026, liên minh đã tổ chức 7 lần diễn tập thực chiến trên 14 hệ thống của các đơn vị thành viên, phát hiện 312 lỗ hổng bảo mật.
So sánh hoạt động diễn tập giai đoạn 2024 – 2026 cho thấy an toàn các hệ thống đã cải thiện rõ rệt, khi số lượng lỗ hổng có mức độ đặc biệt nghiêm trọng đã giảm khoảng 40% qua từng năm.
Điều này cho thấy hiệu quả của công tác phát hiện, xử lý lỗ hổng và sự nâng cao liên tục về năng lực bảo mật của các hệ thống tham gia.
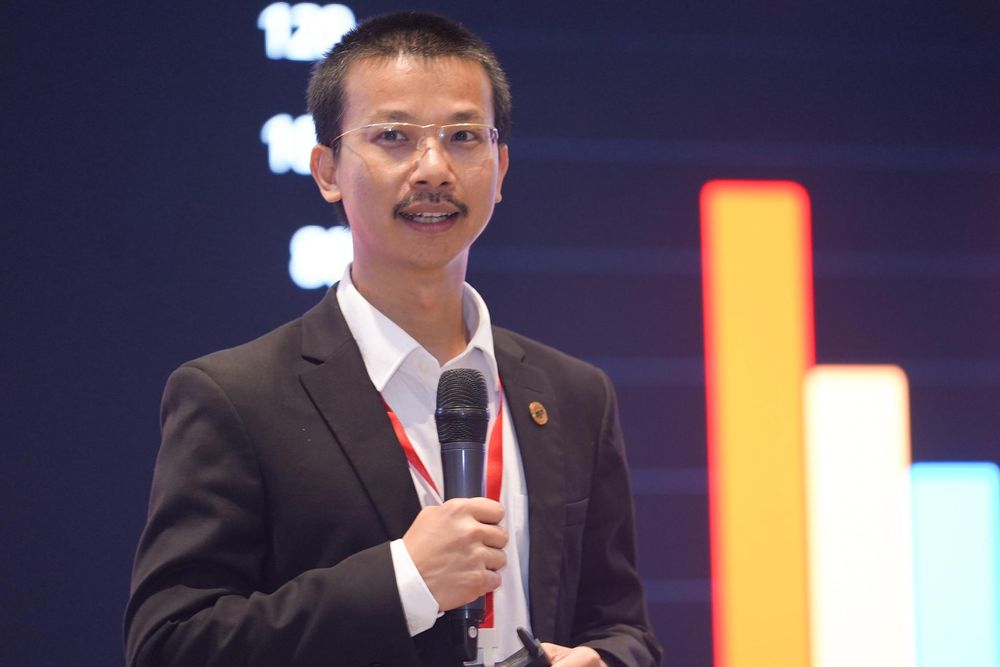
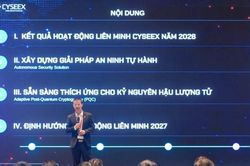
Giám đốc An ninh thông tin của MISA, Trưởng ban tổ chức tập trận CYSEEX Nguyễn Quang Hoàng thông tin về kết quả triển khai hoạt động diễn tập thực chiến của liên minh trong 9 tháng đầu năm nay.
Về diễn tập phòng chống tấn công lừa đảo – Phishing, Ban tổ chức tập trận CYSEEX ghi nhận: Sau nhiều năm “tiêm chủng”, hệ miễn dịch của các tổ chức thành viên của liên minh đã mạnh lên, với tỷ lệ mắc bẫy lừa đảo giảm dần dù vẫn ở mức cao.
Riêng trong 9 tháng đầu năm nay, liên minh đã tổ chức diễn tập phòng chống Phishing cho 3/7 thành viên với hơn 8.000 nhân viên được đào tạo và đánh giá.
“Từ thực tế triển khai, chúng tôi nhận thấy rằng diễn tập thực chiến như rèn luyện sức khỏe, phải tập luyện hàng ngày để nâng cao sức đề kháng và phản xạ trước các cuộc tấn công. Diễn tập Phishing như tiêm vaccine, cần định kỳ tiêm nhắc lại để duy trì miễn dịch. Mỗi tổ chức thành viên nên thực hiện diễn tập phòng chống Phishing định kỳ tối thiểu 2 lần/năm”, ông Nguyễn Quang Hoàng khuyến nghị.
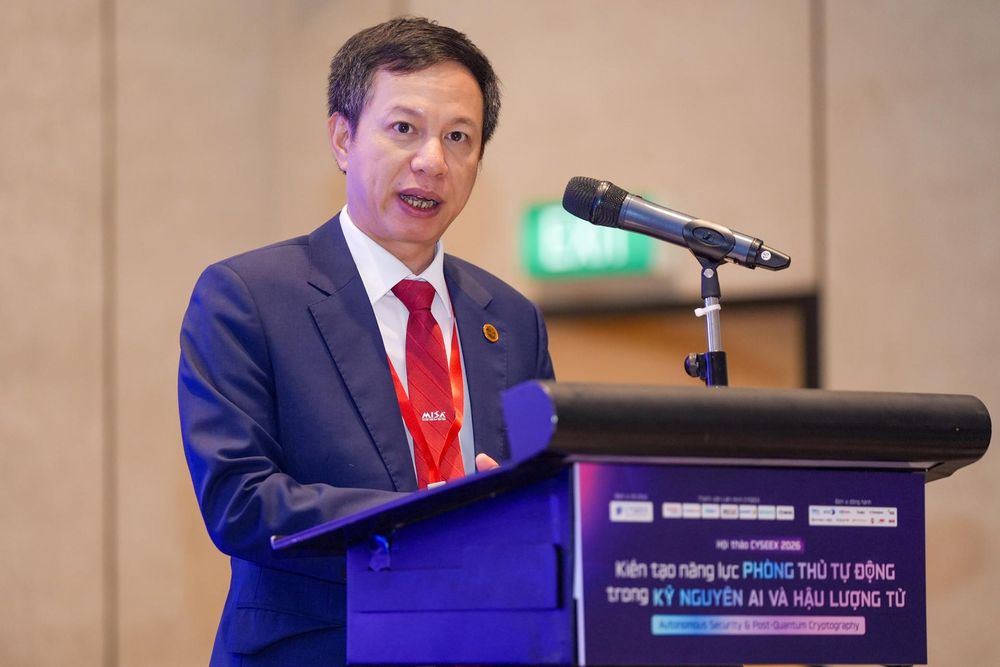
Phó Chủ tịch MISA, Chủ tịch Liên minh CYSEEX Nguyễn Xuân Hoàng cho rằng: Câu hỏi hiện nay không còn là AI mạnh đến đâu, mà là chúng ta sẽ tổ chức phòng thủ, giới hạn quyền và phối hợp hành động nhanh đến mức nào.
Đáng chú ý, cũng trong nội dung tổng kết hoạt động năm nay, ông Nguyễn Xuân Hoàng, Phó Chủ tịch MISA, Chủ tịch Liên minh CYSEEX cho biết: Năm 2026, liên minh đã xây dựng và triển khai các hệ thống AI Agent và đạt được những kết quả ấn tượng: Trong phòng thủ, AI giúp giảm 70% thời gian xử lý cảnh báo, tăng hiệu quả 40% phát hiện và ứng phó tấn công mới.
Trong tấn công mô phỏng, AI giúp tăng 80% năng suất và tốc độ kiểm thử hệ thống. Còn trong kiểm soát an ninh phát triển sản phẩm, AI giúp giảm tới 90% thời gian rà soát lỗi và giảm 95% lỗ hổng được ghi nhận.
“AI vừa có thể giúp chúng ta tìm và vá lỗ hổng một cách nhanh chóng, vừa có thể chủ động tấn công xâm nhập bằng những cách thức vô cùng phức tạp và tinh vi. Vì vậy, câu hỏi không còn chỉ là AI mạnh đến đâu, mà là chúng ta sẽ tổ chức phòng thủ, giới hạn quyền và phối hợp hành động nhanh đến mức nào”, ông Nguyễn Xuân Hoàng nêu quan điểm.
‘Đã đến lúc các hệ thống phòng thủ không thể chỉ dựa vào con người’
Các chuyên gia dự hội thảo CYSEEX 2026 chủ đề “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử” đều thống nhất rằng AI đang mở ra những bước chuyển mình mạnh mẽ cho lĩnh vực an ninh mạng, từ phòng ngừa chủ động đến các hệ thống có khả năng phân tích, phản ứng và tự động hóa với mức độ ngày càng sâu rộng.
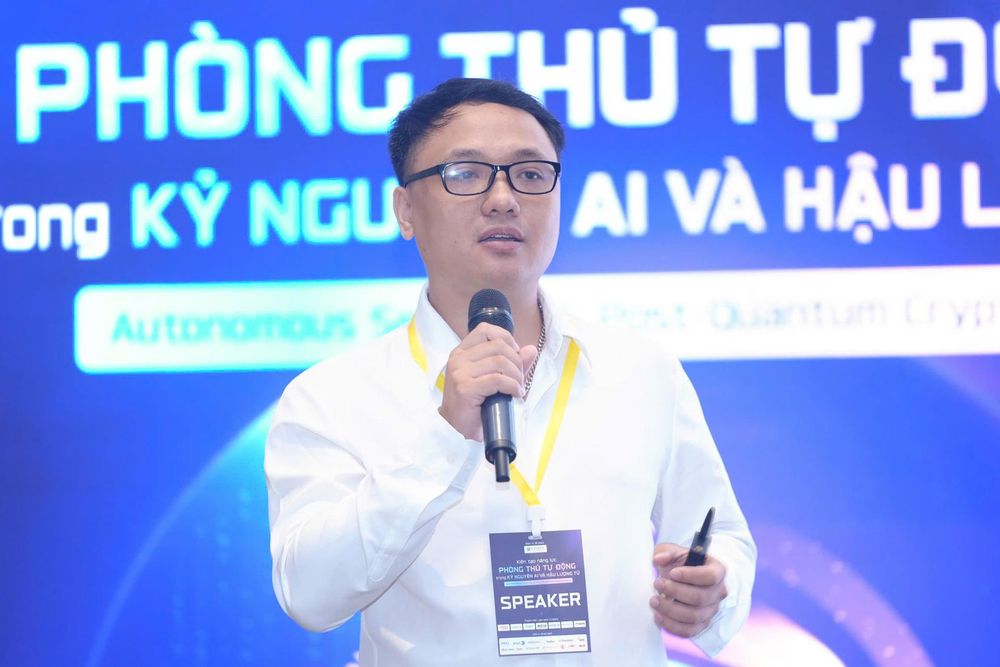
Ông Phạm Trung Thành, chuyên gia tư vấn bảo mật đến từ Công ty NCS nhận xét: Đã đến lúc các tổ chức, doanh nghiệp phải sử dụng các công cụ AI để tự độnghóa một phần công việc phòng thủ hệ thống.
Nhấn mạnh rủi ro từ không gian mạng khi có sự tham gia của AI là vô cùng lớn, ông Phạm Trung Thành, chuyên gia tư vấn bảo mật đến từ Công ty NCS cho hay: Tấn công mạng được mở rộng hơn, trong khi thời gian phòng thủ bị thu hẹp.
Dẫn nghiên cứu của Unit 42, đại diện NCS thông tin thời gian trung bình từ khi hacker xâm nhập hệ thống đến khi lấy cắp được dữ liệu đã giảm từ 285 phút trong năm 2024 xuống còn 72 phút trong năm 2025.
Thậm chí, trên môi trường mô phỏng, nhóm Unit 42 đã thực hiện 1 cuộc tấn công dùng AI có thời gian từ xâm nhập đến lấy cắp dữ liệu chỉ mất 25 phút.
“Nguy cơ hiện hữu là thời gian xử lý sự cố không theo kịp tốc độ tấn công của hacker sử dụng AI. Đã đến lúc các hệ thống phòng thủ không thể chỉ dựa vào con người, và quy trình phối hợp giữa người với người; mà cần sử dụng các công cụ AI để tự động hóa một phần công việc của đội ngũ phòng thủ”, ông Phạm Trung Thành chia sẻ.
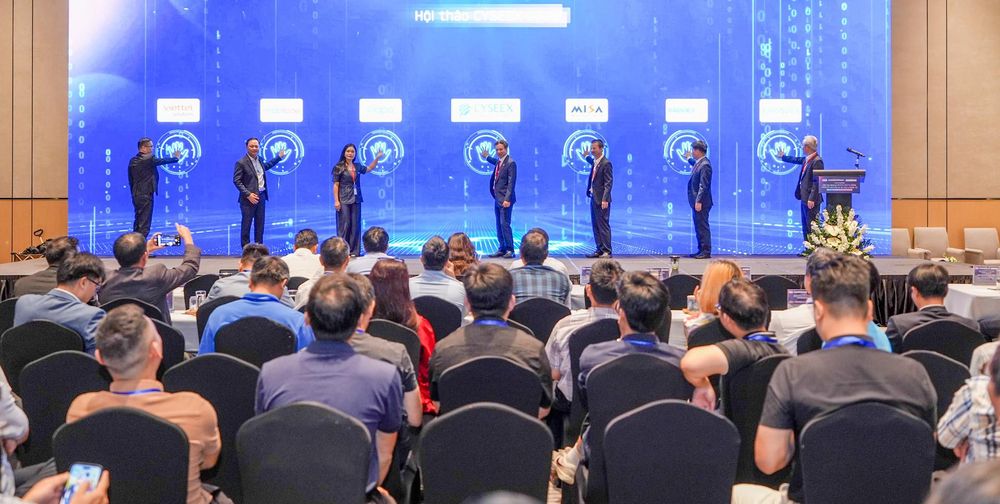
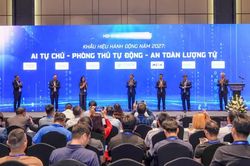
Đại diện lãnh đạo 7 đơn vị thành viên CYSEEX thực hiện nghi thức công bố khẩu hiệu hành động của liên minh năm 2027.
Nắm bắt xu hướng chuyển dịch của lĩnh vực an ninh mạng, tại hội thảo, 7 thành viên liên minh CYSEEX gồm MISA, Viettel Solutions, Bảo Việt, BRAVO, Sapo, MobiFone và Giao Hàng Tiết Kiệm đã chính thức công bố khẩu hiệu hành động cũng là định hướng phối hợp của liên minh trong năm 2027: “AI tự chủ - Phòng thủ chủ động – An toàn lượng tử”.
Theo đó, thời gian tới, liên minh CYSEEX dự kiến tiếp tục mở rộng ứng dụng tác nhân AI theo nguyên tắc tự động hóa có kiểm soát, trong đó mọi hành động phải được giám sát, truy vết và các quyết định có mức độ rủi ro cao vẫn do con người phê duyệt.
Liên minh cũng sẽ duy trì diễn tập tấn công - phòng thủ, diễn tập ứng cứu, phòng chống lừa đảo trực tuyến và thúc đẩy thử nghiệm mật mã hậu lượng tử trong các hệ thống phù hợp.
Vân Anh
 24 phút trước
 1 giờ trước
 3 giờ trước

 1 giờ trước
 2 giờ trước
 2 giờ trước
 3 giờ trước
 3 giờ trước
 VỀ TRANG CHỦ