

VÌ TỔ QUỐC BÌNH YÊN VÀ HÀNH TRÌNH 'BÓC TRẦN' TỘI PHẠM TRÊN KHÔNG GIAN MẠNG - Bài 3: Tăng cường 'sức đề kháng' và kỹ năng sinh tồn trên môi trường số
1 giờ trước
Trong cuộc đua ngày càng tinh vi giữa TP CNC và lực lượng phòng, chống TP, chỉ cảnh báo hay xử lý sau khi vụ việc xảy ra là chưa đủ. Khi AI, DL lớn và các CNC bảo mật ngày càng phát triển, việc chủ động ứng dụng CNC để nhận diện dấu hiệu bất thường, cảnh báo sớm và ngăn chặn nguy cơ từ xa đang trở thành yêu cầu cấp thiết.
Phải dùng CN để chống lại CN
Từ kho kiến thức và kinh nghiệm thực tế của mình, TS Nguyễn Văn Tánh - Chánh Văn phòng, Giảng viên Khoa Hệ thống thông tin Đại học Phenikaa nhận định: Dưới góc nhìn khoa học và kỹ thuật, TP mạng hiện nay đã chuyển dịch từ các cuộc tấn công nhỏ lẻ sang phương thức hoạt động có tổ chức, tự động hóa và quy mô lớn với 3 xu hướng chính: 1. Ứng dụng TTNT sinh thành (Generative AI): TP sử dụng CN giả mạo hình ảnh, giọng nói (Deepfake) và các mô hình ngôn ngữ lớn để tạo ra các kịch bản lừa đảo có độ chân thực cao, cá nhân hóa theo từng đối tượng và thực hiện hoàn toàn tự động trên diện rộng. 2. Mô hình dịch vụ hóa TP mạng (Cybercrime-as-a-Service - CaaS): Các nhóm tin tặc chuyên nghiệp phát triển và bán các công cụ tấn công, mã độc trên các mạng ẩn (Dark Web). Điều này cho phép những đối tượng không có trình độ kỹ thuật cao vẫn có thể thực hiện các vụ LĐ, tấn công mạng phức tạp. 3. Tấn công vào chuỗi cung ứng và thiết bị đầu cuối: Thay vì tấn công trực diện vào các hệ thống lớn có bảo mật nghiêm ngặt, TP chuyển hướng khai thác lỗ hổng từ các nhà cung cấp dịch vụ bên thứ ba hoặc các thiết bị kết nối Internet (IoT) của cá nhân để xâm nhập gián tiếp.
Thực tế cho thấy nhiều người có hiểu biết CN vẫn trở thành nạn nhân của TP CNC. Nguyên nhân cốt lõi theo chuyên gia này là, TP không tấn công vào lỗ hổng kỹ thuật của máy tính, mà tấn công vào lỗ hổng tâm lý học hành vi (Social Engineering) của con người. “Khi bị đặt vào các trạng thái kích động mạnh như sợ hãi (bị đe dọa pháp lý), lòng tham (lợi ích tài chính lớn) hoặc sự khẩn cấp (người thân gặp nạn), não bộ con người có xu hướng đưa ra quyết định nhanh dựa trên cảm xúc và bỏ qua các quy trình kiểm chứng logic. Kiến thức CN chỉ giúp nhận diện công cụ, nhưng sự kiểm soát tâm lý trước áp lực mới là yếu tố quyết định để tránh bị thao túng” - TS Nguyễn Văn Tánh đánh giá.
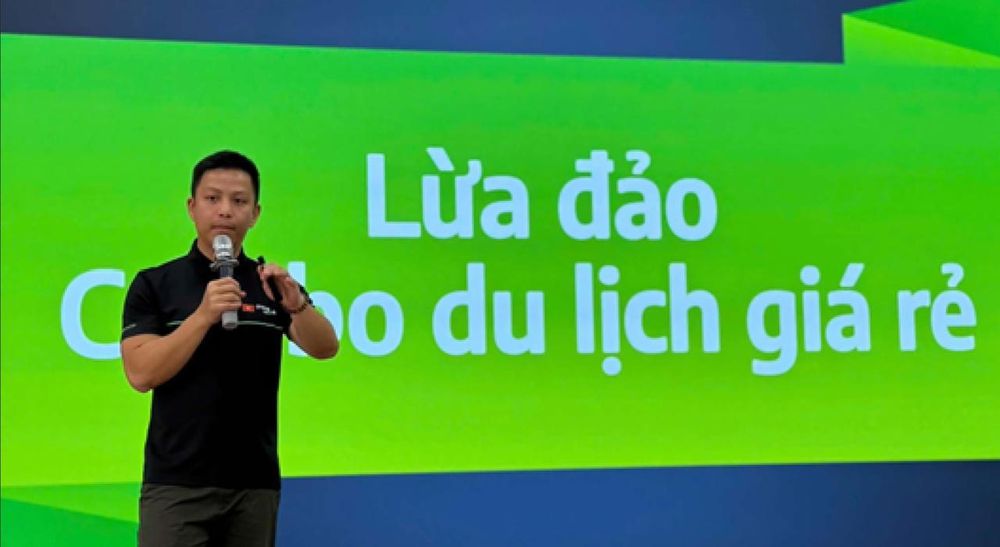
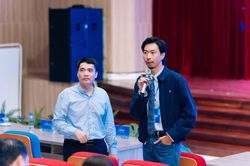
Giám đốc Mạng lưới Chống LĐ, Thành viên Hiệp hội An ninh mạng Quốc gia Việt Nam Ngô Minh Hiếu. (Ảnh: NVCC)
Để xây dựng một hệ thống phòng thủ số bền vững, theo TS Nguyễn Văn Tánh, Việt Nam cần chuyển dịch từ phòng ngự thụ động sang phòng ngự chủ động bằng các CN cốt lõi: Kiến trúc bảo mật Zero Trust (Không tin tưởng mặc định): Thiết lập cơ chế kiểm tra, xác thực liên tục đối với mọi yêu cầu truy cập hệ thống DL, không phân biệt truy cập đó đến từ bên trong hay bên ngoài mạng nội bộ. Hệ thống phân tích hành vi thời gian thực (Real-time Behavioral Analytics): Sử dụng CN học máy (Machine Learning) để phân tích DL lớn, phát hiện ngay lập tức các dòng tiền hoặc giao dịch có hành vi bất thường để tự động áp dụng các biện pháp ngăn chặn tạm thời. Xác thực sinh trắc học tích hợp dữ liệu dân cư: Khai thác hiệu quả cơ sở DL quốc gia về dân cư để thực hiện xác thực sinh trắc học bắt buộc đối với các dịch vụ cốt lõi, xóa bỏ hoàn toàn các TK định danh giả mạo.
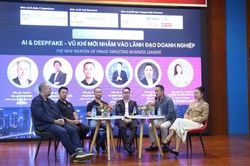
Đồng quan điểm, chuyên gia an ninh mạng Ngô Minh Hiếu (Hiếu PC) - Giám đốc Mạng lưới Chống LĐ, Thành viên Hiệp hội An ninh mạng Quốc gia Việt Nam cho rằng: “Lá chắn số” của Việt Nam không chỉ là tường lửa hay phần mềm bảo mật, mà phải là một hệ sinh thái phòng thủ chủ động. Trước hết cần có Trung tâm DL cảnh báo sớm, nơi tổng hợp tín hiệu từ ngân hàng, nhà mạng, nền tảng mạng xã hội, cơ quan chức năng và cộng đồng người dân. Khi phát hiện website LĐ, số điện thoại nghi vấn, TK ngân hàng nhận tiền bất thường hay chiến dịch phát tán mã độc, hệ thống phải có khả năng cảnh báo, chặn và chia sẻ ngay lập tức.
“Điều quan trọng là phải chuyển từ tư duy “xử lý sau khi nạn nhân mất tiền” sang “ngăn chặn trước khi hành vi phạm tội hoàn tất”. Muốn vậy, Việt Nam cần kết hợp ba lớp bảo vệ: CN phát hiện sớm, cơ chế phối hợp nhanh giữa các bên và giáo dục người dân để nhận diện rủi ro” - chuyên gia Ngô Minh Hiếu khuyến nghị.
Cũng theo chuyên gia Ngô Minh Hiếu, AI và Deepfake đang giúp TP tạo ra kịch bản LĐ tinh vi hơn (giả giọng nói, giả hình ảnh, giả người thân, giả cán bộ hoặc giả lãnh đạo DN). Vì vậy, chúng ta cũng phải dùng CN để chống lại CN. Cần triển khai các hệ thống AI phân tích hành vi bất thường, phát hiện website giả mạo, nhận diện nội dung deepfake, phát hiện giao dịch tài chính rủi ro và cảnh báo LĐ theo thời gian thực. Bên cạnh đó, cần xây dựng cơ sở DL dùng chung về tên miền độc hại, số điện thoại LĐ, TK ngân hàng nghi vấn, ví tiền mã hóa, mẫu tin nhắn LĐ và các chiến dịch tấn công đang diễn ra. Khi DL được chia sẻ nhanh, các bên có thể chặn sớm hơn, từ đó giảm thiệt hại cho người dân.
Thực hiện đồng bộ 3 nhóm giải pháp chiến lược
TS Nguyễn Văn Tánh cho biết, trước đây, “an ninh mạng” (Cybersecurity) chủ yếu tập trung vào việc bảo vệ tính toàn vẹn của DL và sự hoạt động ổn định của phần cứng, phần mềm. Ngày nay, khi thế giới thực và thế giới số đã tích hợp sâu sắc, môi trường số trở thành không gian sinh tồn mới của quốc gia. Mọi hoạt động chính trị, kinh tế, quốc phòng, văn hóa đều diễn ra trên không gian này. Do đó, mất an toàn trên môi trường số đồng nghĩa với việc đe dọa trực tiếp đến an ninh, quốc phòng, sự ổn định kinh tế vĩ mô và trật tự, an toàn xã hội trong đời sống thực.
Để không bị động trước các nguy cơ mới, theo vị chuyên gia này, Việt Nam cần thực hiện đồng bộ 3 nhóm giải pháp mang tính chiến lược: Về pháp lý và thể chế: Hoàn thiện và thực thi nghiêm túc hệ thống luật pháp về bảo vệ DLCN, an ninh mạng; có cơ chế tài chính và pháp lý đặc thù để khuyến khích phát triển các DN an ninh mạng trong nước. Về tự chủ CN: Ưu tiên đầu tư phát triển các sản phẩm, giải pháp an toàn thông tin do Việt Nam tự chủ CN lõi. Chúng ta không thể có an ninh toàn diện nếu hệ thống hạ tầng trọng yếu vẫn phụ thuộc hoàn toàn vào các giải pháp CN đóng gói của nước ngoài. Về nhân lực và nhận thức xã hội: Phổ cập kỹ năng số và an toàn thông tin cơ bản vào chương trình giáo dục phổ thông để xây dựng năng lực tự bảo vệ của mỗi người dân; đồng thời, tập trung đầu tư đào tạo chuyên sâu lực lượng chuyên gia an ninh mạng trình độ cao thông qua các chương trình huấn luyện thực chiến quy mô quốc gia.
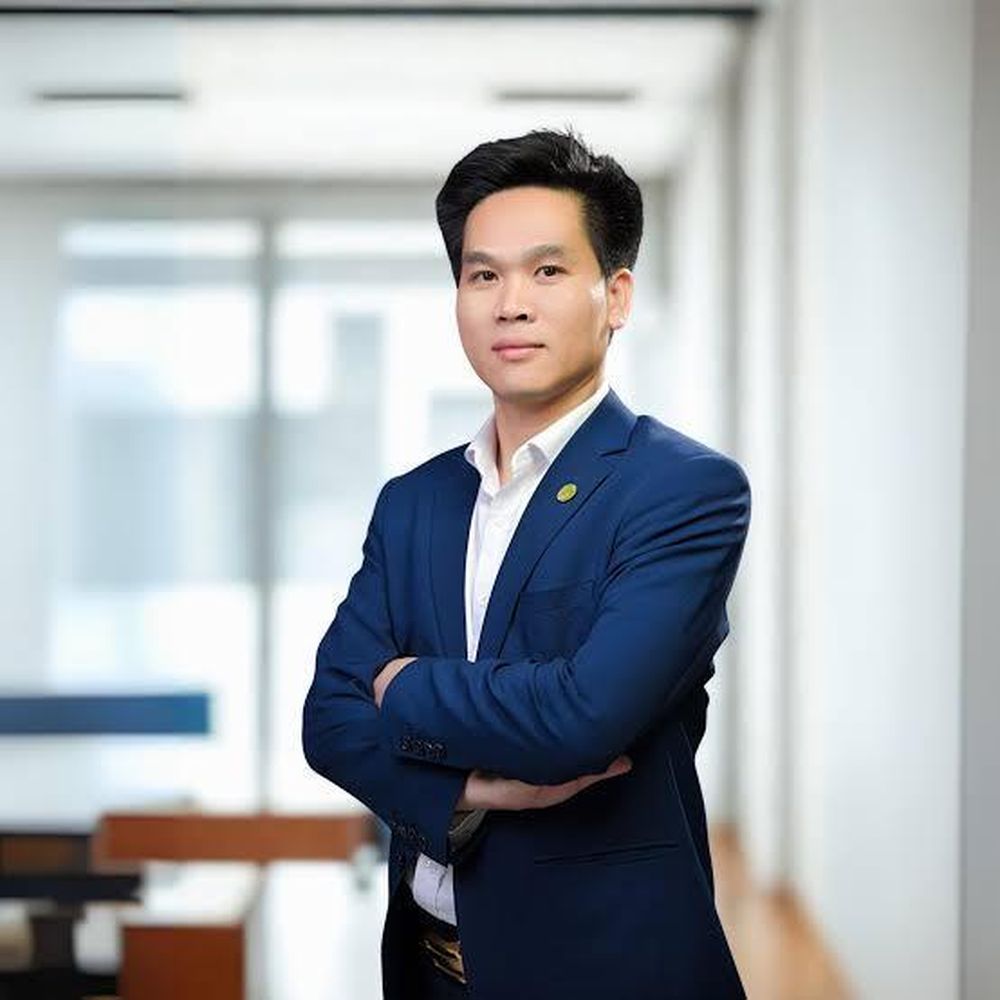
TS Nguyễn Văn Tánh - Chánh Văn phòng, Giảng viên Khoa Hệ thống thông tin Đại học Phenikaa. (Ảnh: NVCC)
Dưới góc độ chuyên gia, TS Tánh đúc kết 3 vấn đề cốt lõi: Thứ nhất, lỗ hổng lớn nhất không nằm ở máy móc, mà nằm ở con người: TP CNC đang dùng AI và Deepfake để chuyển từ “hack hệ thống” sang “hack vào não bộ”. Chúng thao túng lòng tham và nỗi sợ hãi. Dù CN phòng thủ có tối tân đến đâu, một giây phút cảm xúc lấn át lý trí cũng có thể phá sập mọi bức tường lửa.
Thứ hai, “lá chắn số” đòi hỏi một liên minh thực chất: Bộ Công an không thể đơn độc. Các ngân hàng, nhà mạng viễn thông và nền tảng xuyên biên giới phải chia sẻ trách nhiệm pháp lý. Việc chặn SIM rác, làm sạch DL và áp dụng xác thực sinh trắc học bắt buộc chính là những “trạm gác” tiên quyết để cắt đứt mạch sống của TP LĐ ngay từ vòng ngoài. Thứ ba, không gian mạng là lãnh thổ thiêng liêng: Khái niệm “an ninh mạng” nay đã hòa làm một với an ninh quốc gia, an ninh kinh tế và an ninh tư tưởng. Để không bị động, Việt Nam phải tự chủ CN lõi (Make in Vietnam) và tiêm “vaccine số” cho toàn dân. Khi mỗi công dân có sức đề kháng và kỹ năng sinh tồn trên không gian mạng, đó sẽ là lũy thép vững chắc nhất bảo vệ bình yên cho Tổ quốc.
Chuyên gia an ninh mạng Ngô Minh Hiếu cũng nhận định, “lá chắn” mạnh nhất vẫn là nhận thức của người dân. TP mạng thường không tấn công vào máy tính trước, mà tấn công vào lòng tin, sự sợ hãi, lòng tham hoặc sự thiếu cảnh giác của con người. Vì vậy, văn hóa an toàn số cần được xây dựng từ trường học, gia đình, cơ quan, DN đến từng cộng đồng dân cư…
“Người dân cần hình thành thói quen chậm lại và kiểm chứng trước khi bấm vào đường link, trước khi chuyển tiền, trước khi cung cấp mã OTP, mật khẩu, hình ảnh căn cước hay DL sinh trắc học. Mỗi người cũng nên biết cách báo cáo khi phát hiện dấu hiệu LĐ. Khi một người cảnh báo kịp thời, có thể giúp hàng trăm, hàng nghìn người khác tránh trở thành nạn nhân của loại TP mạng.
Cuộc chiến với TP CNC không thể chỉ do một lực lượng đơn lẻ đảm nhiệm. Cơ quan chức năng có thẩm quyền điều tra và xử lý; ngân hàng nắm dòng tiền; nhà mạng nắm DL thuê bao, cuộc gọi, tin nhắn; nền tảng số nắm TK, nội dung và quảng cáo; DN an ninh mạng có năng lực phát hiện kỹ thuật. Nếu các bên phối hợp chậm, TP sẽ luôn đi trước một bước” - chuyên gia an ninh mạng Ngô Minh Hiếu cảnh báo.
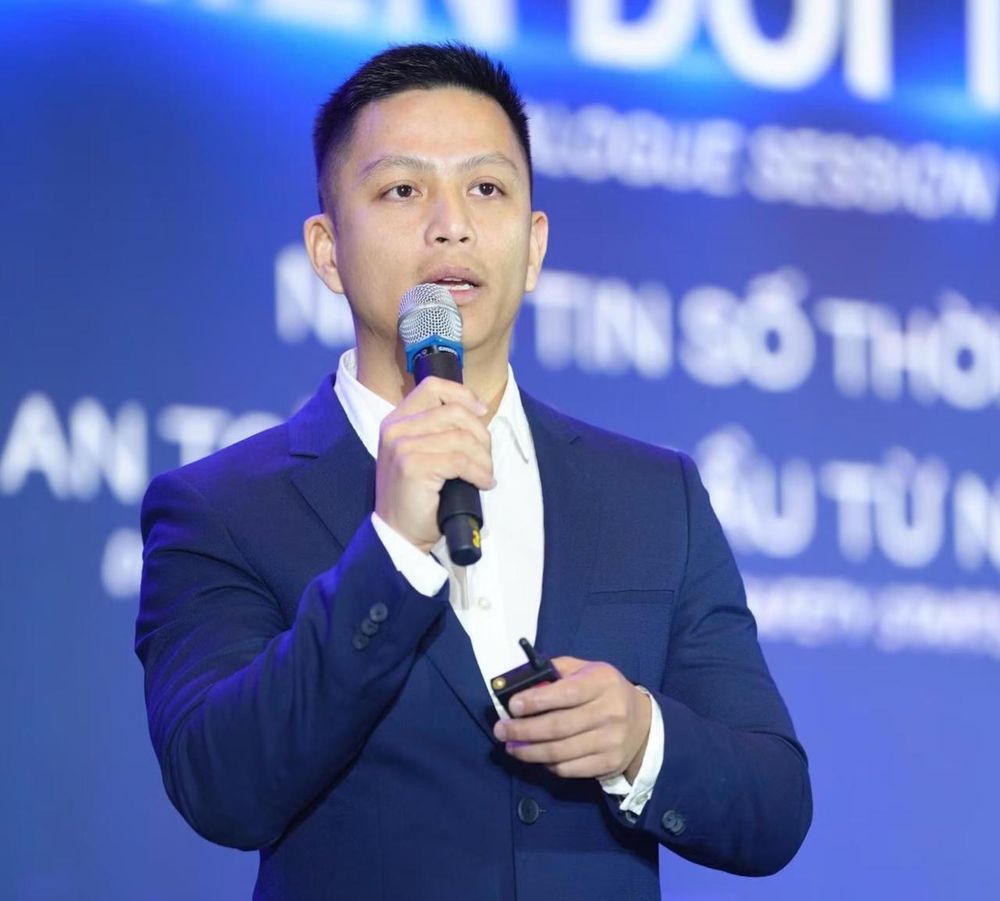
Chuyên gia an ninh mạng Ngô Minh Hiếu.
“Theo tôi, cần có cơ chế phối hợp nhanh, rõ trách nhiệm và có kênh chia sẻ DL an toàn giữa các bên. Ví dụ, khi phát hiện một website LĐ, cần đồng thời cảnh báo người dùng, yêu cầu nhà đăng ký tên miền xử lý, nhà mạng chặn truy cập nếu cần, ngân hàng theo dõi TK nhận tiền và cơ quan chức năng vào cuộc. Chỉ khi DL, CN và pháp luật cùng vận hành đồng bộ, chúng ta mới có thể bảo vệ người dân tốt hơn trên không gian mạng”. (Chuyên gia an ninh mạng Ngô Minh Hiếu)
(Còn tiếp)
Vân Hương - Đoan Trang - Quỳnh Chi - Phạm Giang
TIN LIÊN QUAN
 4 ngày trước
 6 ngày trước
 6 ngày trước
 7 ngày trước
 25 ngày trước
 26 ngày trước
 1 tháng trước
 1 tháng trước
 1 tháng trước
 1 tháng trước

 1 tháng trước
 2 tháng trước
 2 tháng trước
 2 tháng trước
 3 tháng trước
 3 tháng trước
 3 tháng trước
 3 tháng trước
 3 tháng trước
 4 tháng trước
 4 tháng trước
 4 tháng trước
 4 tháng trước
 4 tháng trước
 4 tháng trước
 4 tháng trước
 3 giờ trước
 3 giờ trước
 VỀ TRANG CHỦ