

Rà soát, hoàn thiện quy định về an ninh dữ liệu, bảo đảm tính khả thi khi Luật có hiệu lực
1 giờ trước
Chiều 26/10, tiếp tục chương trình Kỳ họp thứ hai, Quốc hội khóa XVI, tại phiên thảo luận Tổ về dự án Luật An ninh dữ liệu, các đại biểu Quốc hội (ĐBQH) tỉnh Ninh Bình tập trung góp ý về tiêu chí phân loại cấp độ rủi ro, bảo đảm tính thống nhất của hệ thống pháp luật và phân định thẩm quyền quản lý nhà nước, góp phần hoàn thiện các quy định, bảo đảm tính khả thi khi triển khai thực hiện.
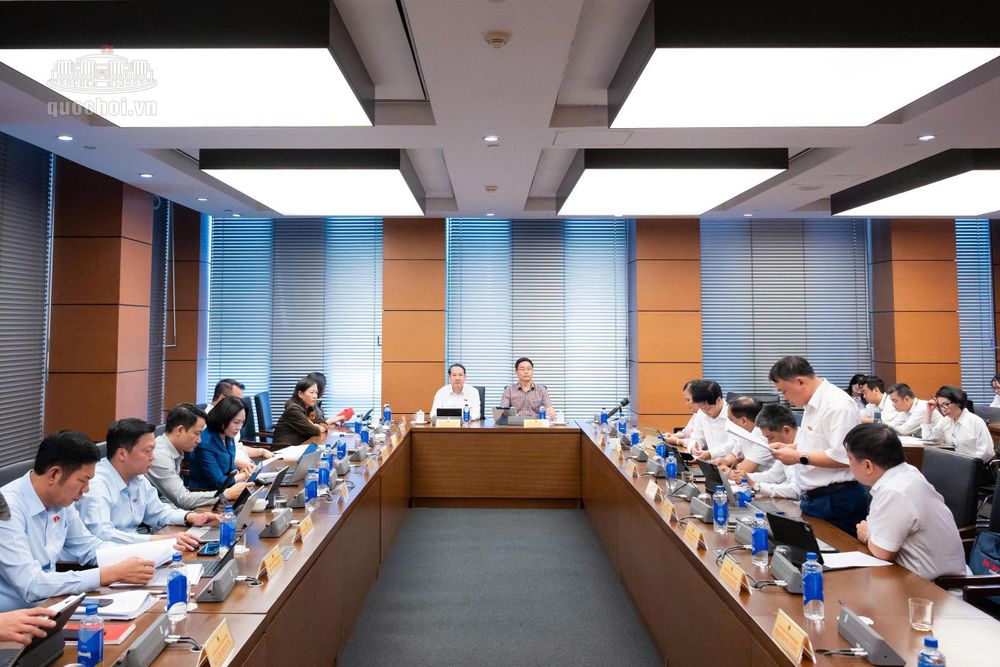
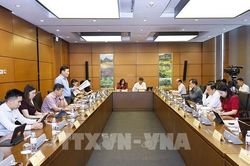
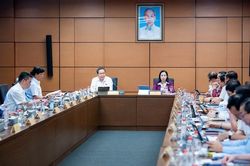
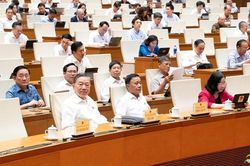
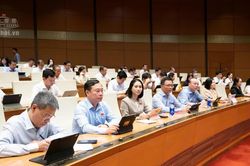
Quang cảnh phiên thảo luận tổ.
Đoàn ĐBQH tỉnh thảo luận tại Tổ 9 cùng Đoàn ĐBQH thành phố Huế. Dự phiên thảo luận có các đồng chí: Nguyễn Thị Thanh, Ủy viên Trung ương Đảng, Phó Chủ tịch Quốc hội; Lê Thị Nga, Ủy viên Trung ương Đảng, Ủy viên Ủy ban Thường vụ Quốc hội, Chủ nhiệm Ủy ban Dân nguyện và Giám sát của Quốc hội; Mai Văn Tuất, Phó Bí thư Tỉnh ủy, Trưởng Đoàn ĐBQH tỉnh Ninh Bình; các vị ĐBQH tỉnh.
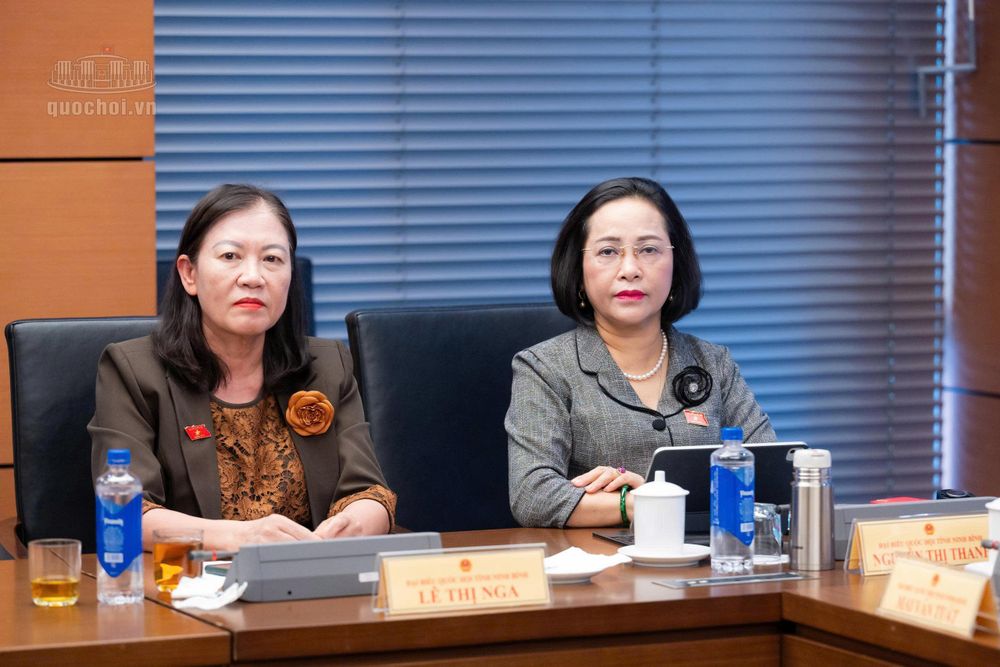
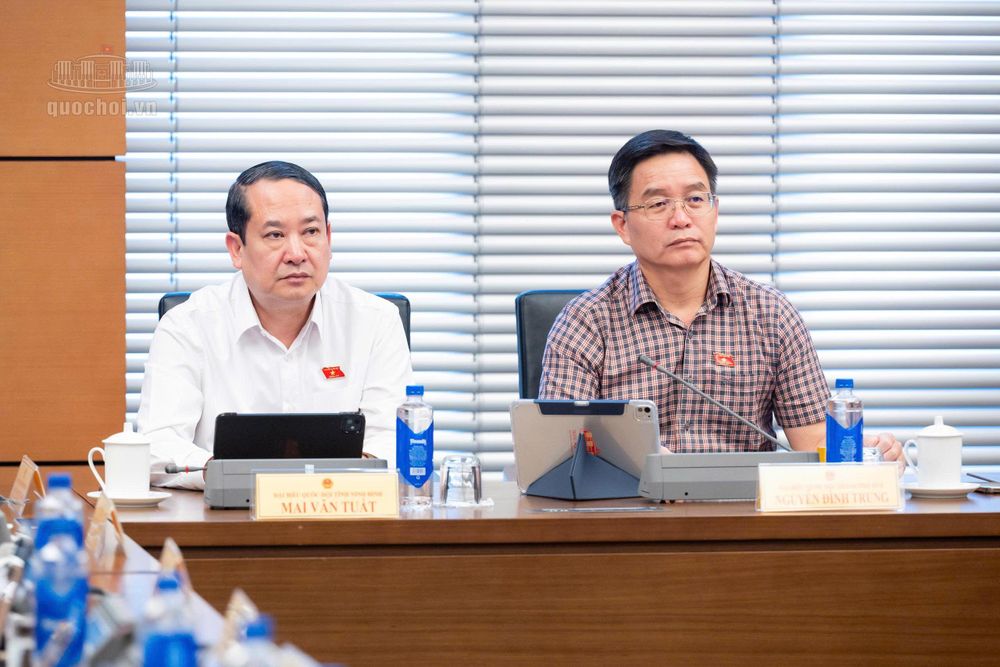
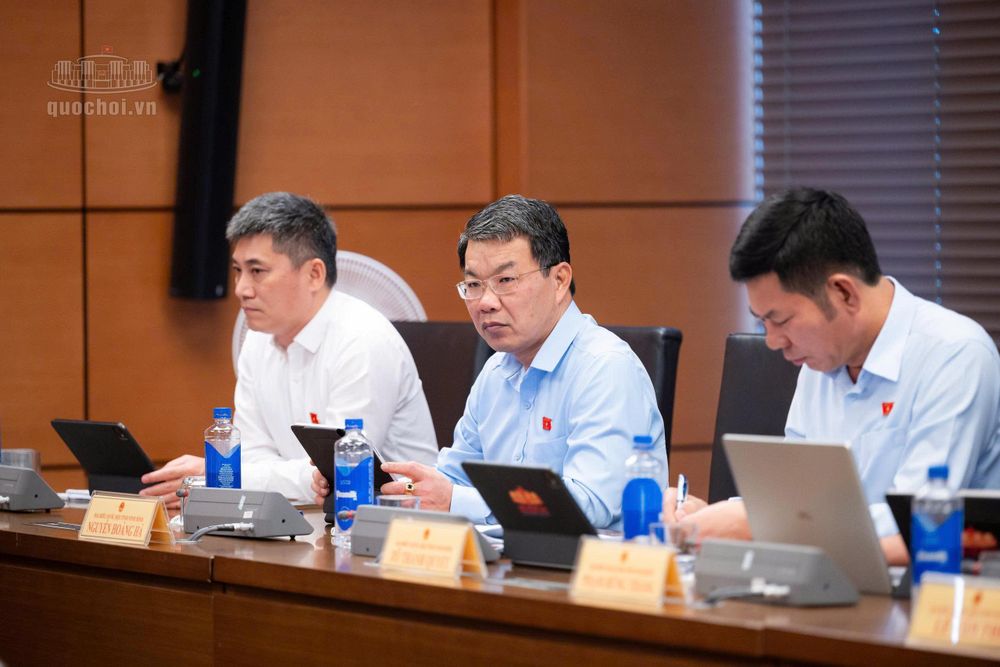
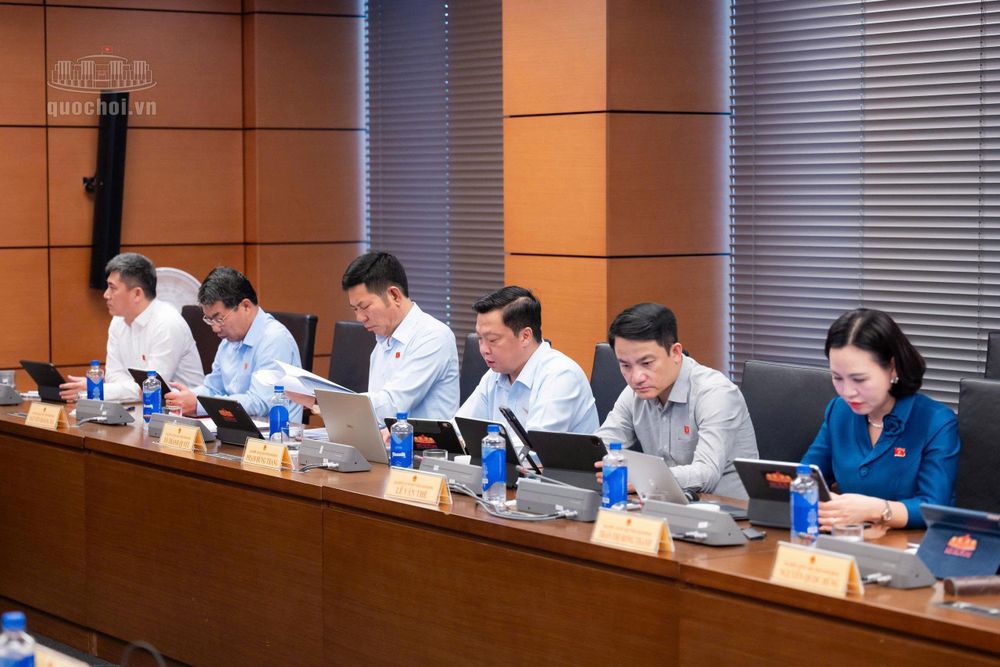
Các ĐBQH tỉnh dự phiên thảo luận Tổ.
Tham gia góp ý về dự thảo Luật An ninh dữ liệu, các đại biểu cơ bản thống nhất với sự cần thiết ban hành luật, đồng thời đề nghị tiếp tục rà soát các quy định để bảo đảm tính thống nhất với pháp luật hiện hành, phân định rõ trách nhiệm giữa các cơ quan quản lý và xác định cụ thể các tiêu chí đánh giá rủi ro. Đây là những nội dung có ý nghĩa trực tiếp đối với việc tổ chức thực hiện, nhất là khi các quy định về an ninh dữ liệu liên quan đến cả yêu cầu bảo vệ an ninh quốc gia và hoạt động của doanh nghiệp, tổ chức, cá nhân.
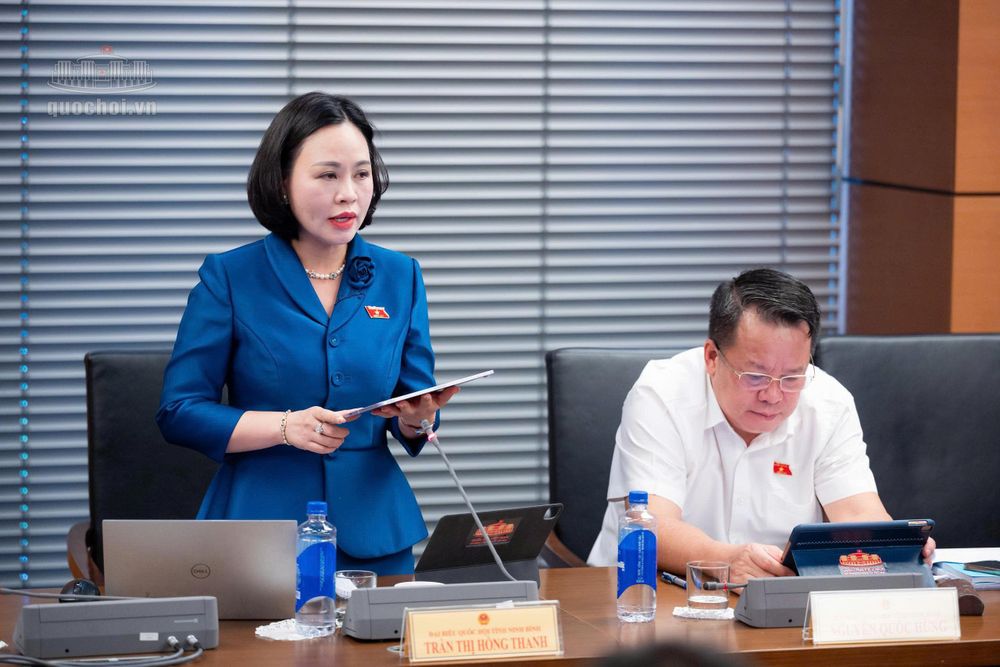
Đại biểu Trần Thị Hồng Thanh, Tỉnh ủy viên, Phó Trưởng Đoàn ĐBQH chuyên trách tỉnh Ninh Bình phát biểu thảo luận.
Đại biểu Trần Thị Hồng Thanh, Tỉnh ủy viên, Phó Trưởng Đoàn ĐBQH chuyên trách tỉnh Ninh Bình, đề nghị rà soát quy định về bảo vệ an ninh dữ liệu đối với công nghệ mới và trí tuệ nhân tạo tại Điều 15, bảo đảm thống nhất với pháp luật liên quan, đặc biệt là Luật Sở hữu trí tuệ năm 2022, tránh việc tổ chức, cá nhân phải thực hiện đánh giá mức độ an ninh hai lần.
Đối với quy định yêu cầu khắc phục trong thời hạn 72 giờ khi mô hình trí tuệ nhân tạo bị đầu độc dữ liệu dẫn đến kết quả đầu ra đe dọa trực tiếp an ninh quốc gia, chủ quyền lãnh thổ, đại biểu đề nghị làm rõ căn cứ quy định thời hạn này. Theo đại biểu, cần xem xét tính khả thi bởi việc khắc phục có thể bao gồm rà soát, làm sạch dữ liệu hoặc tái huấn luyện mô hình trí tuệ nhân tạo; đồng thời cần có chế tài phù hợp đối với trường hợp chủ sở hữu mô hình là nạn nhân bị đầu độc dữ liệu và trường hợp tổ chức cố ý thực hiện hành vi vi phạm.
Về quy định lực lượng bảo vệ an ninh dữ liệu tại Điều 24, đại biểu nhất trí với chủ trương bố trí lực lượng trên cơ sở tổ chức, biên chế hiện có, không làm phát sinh tổ chức, biên chế mới. Tuy nhiên, đối với hệ thống xử lý dữ liệu cấp độ 4, cấp độ 5 và hạ tầng dữ liệu quốc gia trọng yếu, đại biểu đề nghị bổ sung quy định bắt buộc bố trí nhân sự chuyên trách, đồng thời, có chế độ, chính sách đãi ngộ phù hợp để thu hút nhân lực chất lượng cao. Theo đại biểu, các nhiệm vụ chuyên sâu như: kiểm thử xâm nhập, giám sát thường xuyên, chuyển đổi mật mã kháng lượng tử khó có thể đáp ứng đầy đủ nếu chỉ dựa vào lực lượng hoạt động kiêm nhiệm.
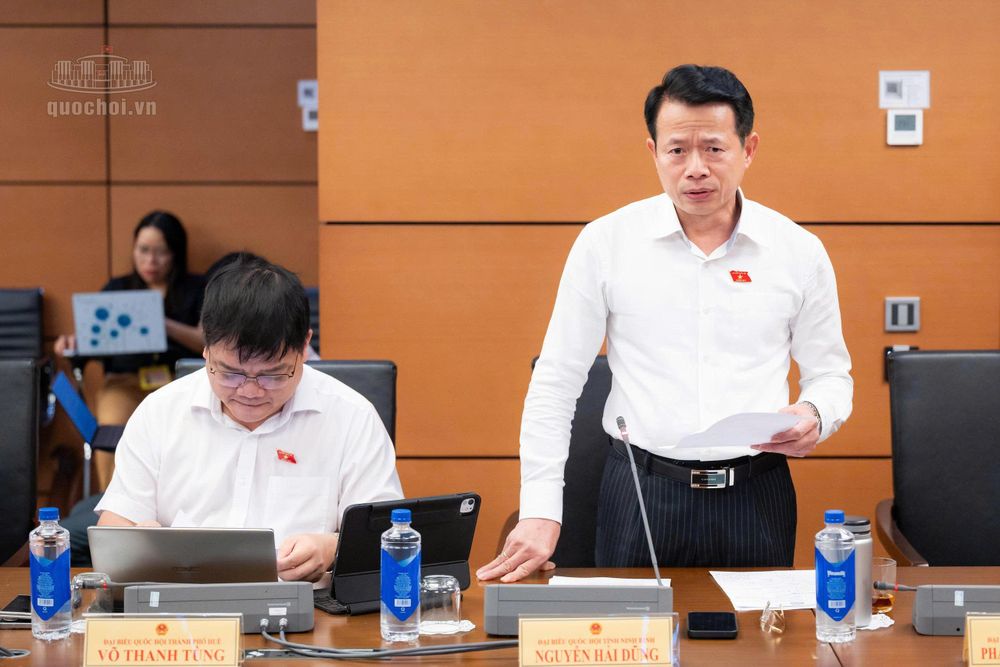
Đại biểu Nguyễn Hải Dũng, Ủy viên, ĐBQH hoạt động chuyên trách tại Ủy ban Pháp luật và Tư pháp của Quốc hội phát biểu thảo luận.
Đại biểu Nguyễn Hải Dũng, Ủy viên, ĐBQH hoạt động chuyên trách tại Ủy ban Pháp luật và Tư pháp của Quốc hội, tập trung góp ý về kỹ thuật lập pháp và tính thống nhất của dự thảo luật với các quy định hiện hành. Đối với khái niệm “an ninh dữ liệu” tại Điều 2, đại biểu cho rằng nội dung dự thảo có những điểm giao thoa với khái niệm “an ninh thông tin mạng” trong Luật An ninh mạng, cùng hướng đến bảo đảm tính nguyên vẹn, tính bảo mật, tính khả dụng và phòng ngừa các mối đe dọa. Vì vậy, đề nghị cơ quan soạn thảo đánh giá khách quan, làm rõ sự khác biệt về nội hàm giữa hai khái niệm, tránh trùng lặp, mâu thuẫn trong quá trình áp dụng pháp luật.
Quy định phân loại cấp độ rủi ro an ninh dữ liệu tại Điều 8, đại biểu đề nghị xem xét thu gọn các cấp độ rủi ro, có thể gộp cấp độ 1 và cấp độ 2 thành một cấp độ, do các nghĩa vụ, thủ tục đối với hai cấp độ này tương đối đơn giản, trong khi phần lớn các thủ tục hành chính và chế tài tập trung từ cấp độ 3 đến cấp độ 5. Đề xuất này nhằm giảm tải thủ tục hành chính, đồng thời bảo đảm quy định phù hợp với yêu cầu quản lý. Ngoài ra, đại biểu cũng đề nghị rà soát quy định tại Điều 26 về quản lý nhà nước đối với an ninh dữ liệu thuộc phạm vi quản lý của Bộ Quốc phòng và hệ thống thông tin lưỡng dụng. Theo đại biểu, cần phân định rõ trách nhiệm quản lý, kiểm tra, thẩm định theo lĩnh vực, tránh giao thoa thẩm quyền. Đối với quy định một hành vi vi phạm hành chính đồng thời được quy định tại nhiều luật thì chỉ bị xử phạt một lần, đại biểu cho rằng cần rà soát để bảo đảm phù hợp với Luật Xử lý vi phạm hành chính, trong đó việc xử lý phải căn cứ vào từng hành vi vi phạm cụ thể.
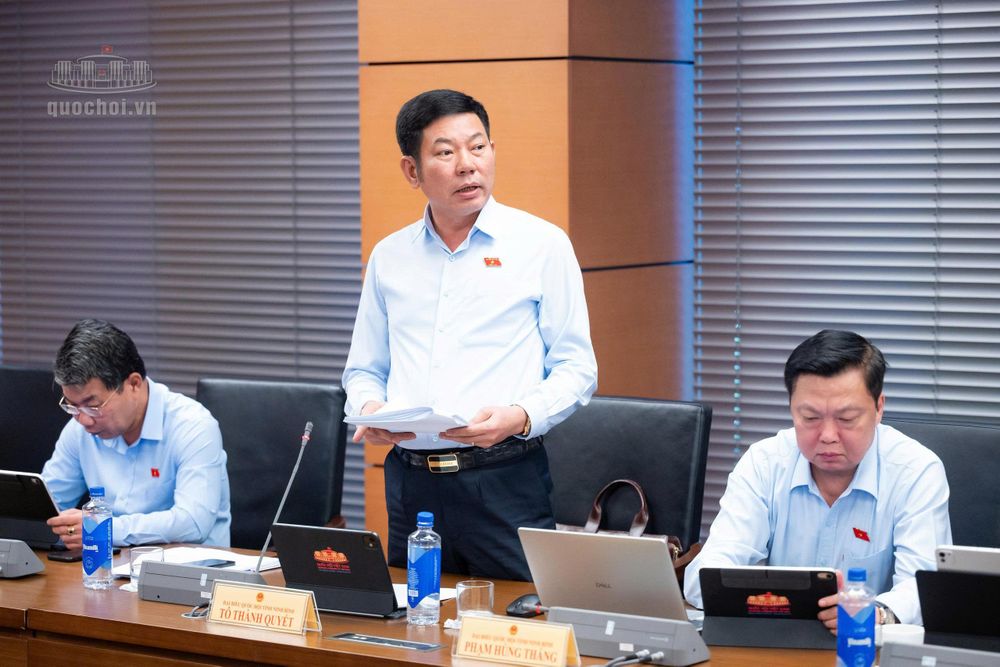
Thiếu tướng Tô Thành Quyết, Phó Tư lệnh Quân khu III phát biểu thảo luận.
Cùng tham gia thảo luận, Thiếu tướng Tô Thành Quyết, Phó Tư lệnh Quân khu III đề nghị chỉnh lý quy định tại Điều 26 theo hướng lược bỏ nội dung giao Bộ Công an quản lý nhà nước về an ninh dữ liệu đối với hoạt động dân sự, kinh tế của doanh nghiệp thuộc Bộ Quốc phòng; đồng thời quy định rõ Bộ Quốc phòng chủ trì thẩm định, kiểm tra an ninh dữ liệu đối với dữ liệu thuộc phạm vi quản lý và hệ thống thông tin lưỡng dụng phục vụ quốc phòng, có cơ chế phối hợp với Bộ Công an để tránh chồng chéo. Đối với quy định về sử dụng mật mã an ninh và mật mã cơ yếu tại Điều 16, đại biểu đề nghị chỉnh lý theo hướng Bộ Công an sử dụng mật mã an ninh để bảo vệ an ninh dữ liệu thuộc phạm vi quản lý của mình; đồng thời bổ sung nguyên tắc dữ liệu thuộc danh mục bí mật nhà nước phải được mã hóa bằng mật mã của cơ yếu khi lưu trữ, truyền, nhận, chia sẻ trên mạng máy tính, bảo đảm thống nhất với Luật Dữ liệu năm 2024 và Luật An ninh mạng.
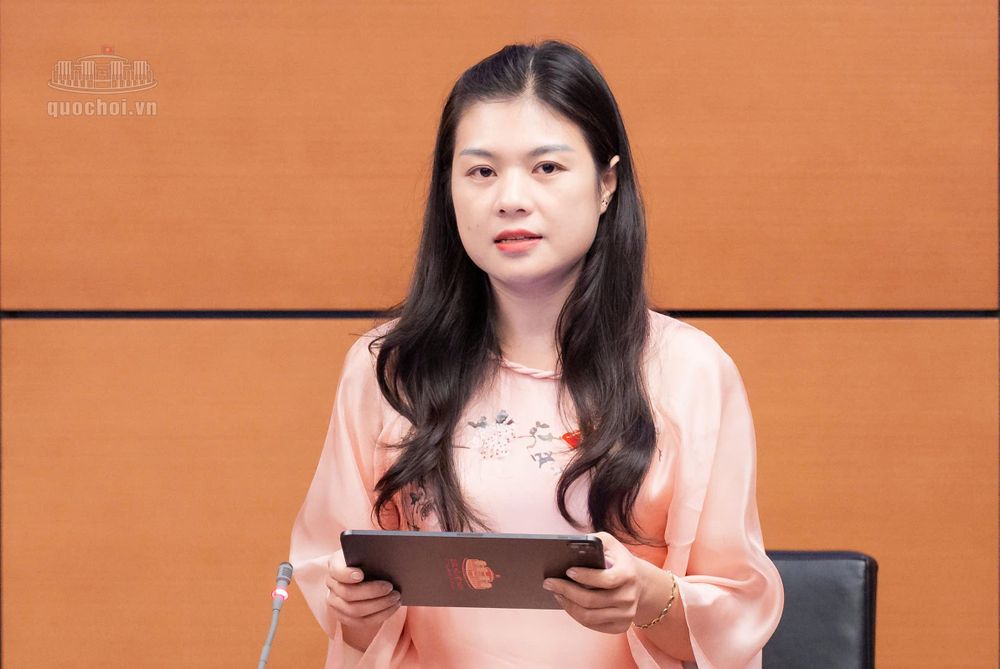
Đại biểu Nguyễn Thị Bích Đào, Giáo viên Tin học trường THPT chuyên Lê Hồng Phong, tỉnh Ninh Bình phát biểu thảo luận.
Đại biểu Nguyễn Thị Bích Đào, giáo viên Tin học Trường THPT chuyên Lê Hồng Phong, tỉnh Ninh Bình, đề nghị hoàn thiện các tiêu chí xác định cấp độ rủi ro an ninh dữ liệu tại Điều 8 theo hướng cụ thể, khoa học và khả thi hơn. Theo đại biểu, việc phân cấp cần căn cứ chủ yếu vào tính chất, tầm quan trọng của dữ liệu và hậu quả tiềm tàng khi bị xâm phạm; khả năng xảy ra sự cố nên được xem xét để áp dụng biện pháp kỹ thuật bảo vệ tương ứng, không làm thay đổi phân cấp bản chất của dữ liệu. Đồng thời, cần đánh giá đầy đủ hậu quả khi một trong ba thuộc tính an ninh dữ liệu gồm tính bảo mật, tính toàn vẹn và tính khả dụng bị xâm phạm, tránh chỉ tập trung vào nguy cơ lộ, lọt thông tin.
Đại biểu cũng đề nghị Chính phủ ban hành bộ tiêu chí cụ thể để lượng hóa các mức độ thiệt hại, kết hợp quy mô dữ liệu, số lượng chủ thể chịu ảnh hưởng và thời gian gián đoạn hệ thống, qua đó giúp các tổ chức, doanh nghiệp xác định đúng cấp độ rủi ro, hạn chế phát sinh chi phí tuân thủ không cần thiết. Đối với tập dữ liệu có nhiều thành phần với các cấp độ rủi ro khác nhau, cần làm rõ nguyên tắc áp dụng cấp độ cao nhất khi không thể bóc tách; trường hợp các thành phần có thể phân tách, cô lập và quản lý độc lập thì cho phép áp dụng cấp độ tương ứng cho từng thành phần.
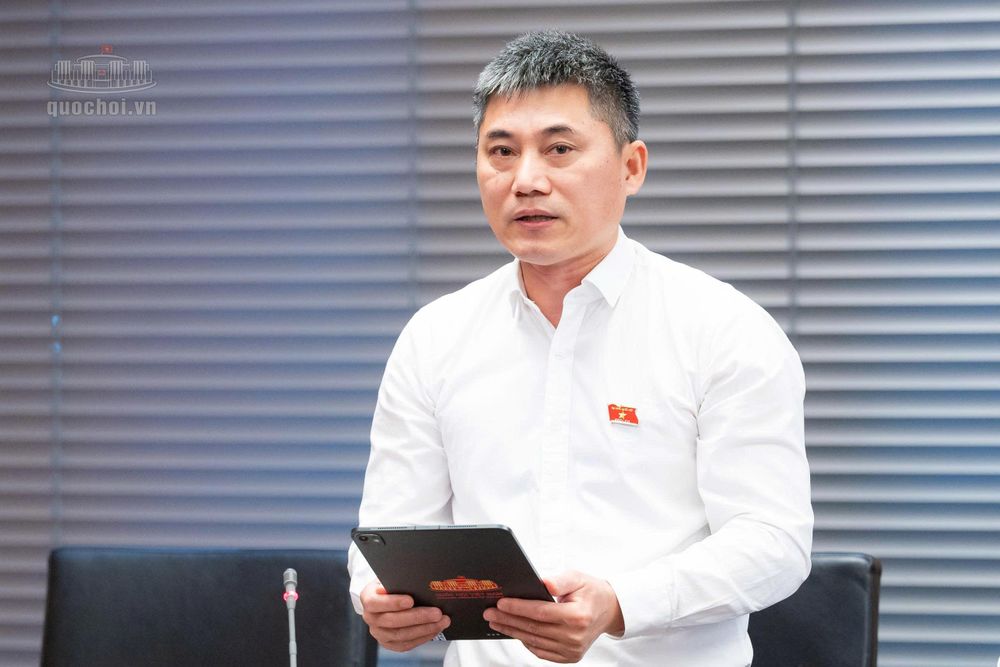
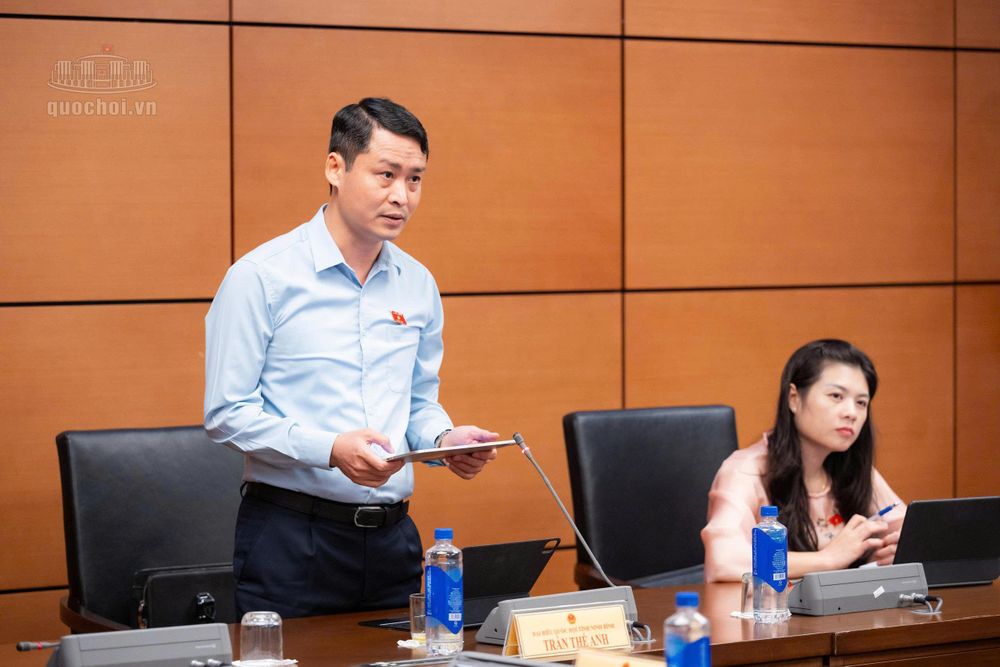
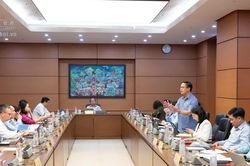
Các đại biểu Đoàn ĐBQH tỉnh phát biểu thảo luận tại Tổ.
Ngoài các nội dung trên, các đại biểu còn góp ý về thuật ngữ trong các dự thảo luật; quy định về đầu độc dữ liệu, dữ liệu độc hại; bảo vệ dữ liệu trong chuyển, xử lý xuyên biên giới; quy định chuyển tiếp về thời hạn xác định cấp độ rủi ro và kiểm toán; trách nhiệm quản lý dữ liệu của doanh nghiệp thuộc Bộ Quốc phòng, cơ chế bảo vệ an ninh dữ liệu ở cấp xã và một số nội dung kỹ thuật, thể thức văn bản. Các ý kiến đề nghị cơ quan soạn thảo tiếp tục nghiên cứu, tiếp thu, hoàn thiện dự thảo luật, bảo đảm tính thống nhất, đồng bộ của hệ thống pháp luật và khả năng triển khai trong thực tiễn.
Hồng Giang -CTV
TIN LIÊN QUAN
 1 giờ trước
 1 giờ trước
 1 giờ trước
 2 giờ trước
 2 giờ trước
 3 giờ trước
 3 giờ trước
 3 giờ trước
 4 giờ trước
 4 giờ trước
 5 giờ trước
 8 giờ trước
 8 giờ trước
 9 giờ trước
 9 giờ trước
 10 giờ trước
 10 giờ trước
 10 giờ trước
 22 giờ trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 giờ trước
 6 phút trước
 11 phút trước
 11 phút trước
 VỀ TRANG CHỦ