

Đoàn ĐBQH TP.Hồ Chí Minh thảo luận tại Tổ về dự án Luật An ninh dữ liệu
1 giờ trước
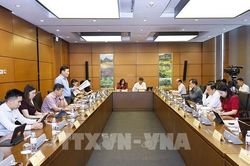
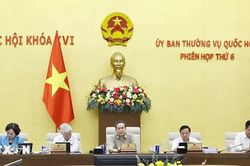
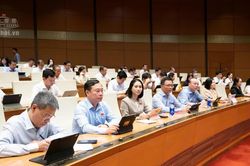
Chiều 26/10, Tổ 2 - Đoàn ĐBQH TP Hồ Chí Minh tiến hành thảo luận tại Tổ về dự án Luật An ninh dữ liệu.
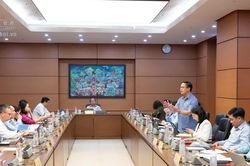
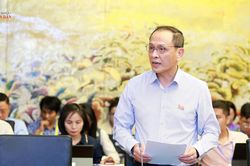
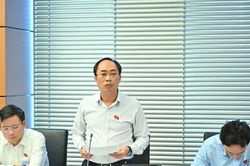
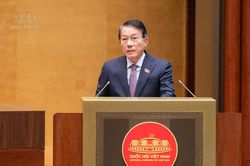
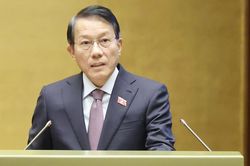
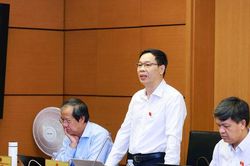
Phát biểu thảo luận, Thiếu tướng, ĐBQH Tạ Văn Đẹp, Phó Giám đốc Công an TP Hồ Chí Minh đánh giá cao dự thảo lần này đã đề cập, quy định khá toàn diện các nội dung về nguyên tắc, biện pháp, cấp độ, mật mã an ninh, mật mã kháng lượng tử, chuyển dữ liệu xuyên biên giới, quản lý nhà nước về an ninh dữ liệu,…
“Nội dung quy định như vậy cũng là cơ bản đầy đủ. Theo tôi cần bổ sung một nội dung quan trọng mà dự thảo Luật hiện tại chưa có quy định, trong khi hoạt động này lại diễn ra thường xuyên, đó là nội dung về bảo vệ an ninh dữ liệu trong chuyển giao dữ liệu”-Thiếu tướng Tạ Văn Đẹp góp ý.
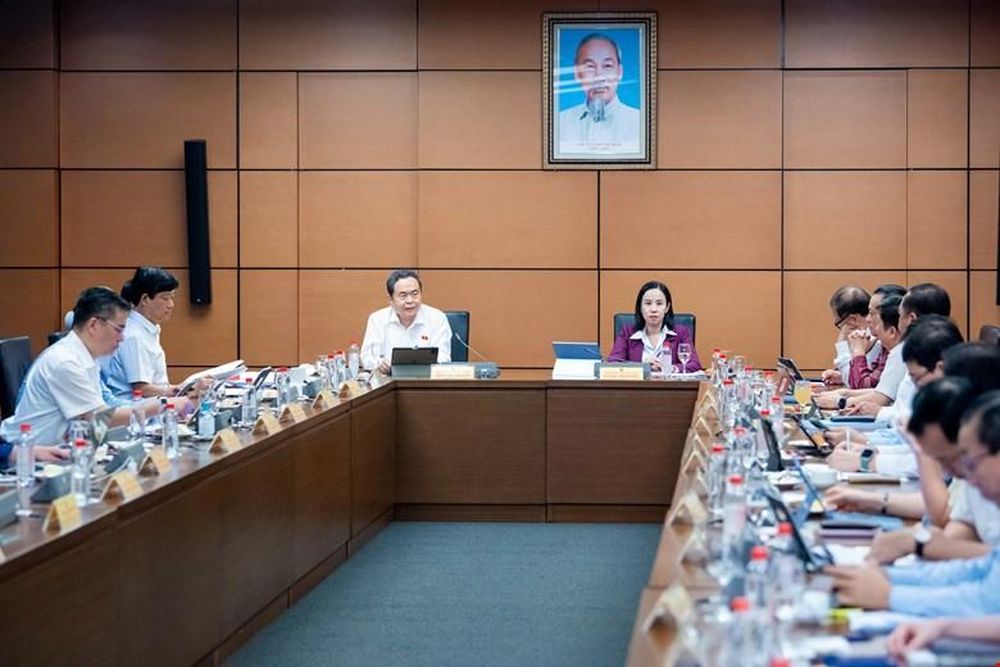
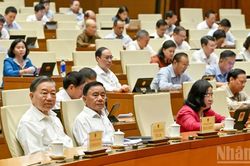
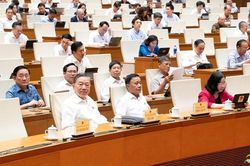
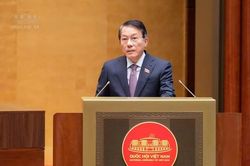
Đoàn ĐBQH TP Hồ Chí Minh thảo luận tại Tổ
Phó Giám đốc Công an TP.Hồ Chí Minh cũng chỉ ra thực tế hiện nay, việc chuyển dữ liệu giữa các bộ phận trong cùng một cơ quan, tổ chức, doanh nghiệp, hay giữa cơ quan, tổ chức, doanh nghiệp với nhau là hoạt động diễn ra rất thường xuyên.
Chẳng hạn như, trong thời gian qua, chúng ta đã thực hiện chủ trương tinh gọn tổ chức bộ máy, đây được coi một cuộc cách mạng nhằm kiện toàn tổ chức, nâng cao hiệu lực, hiệu quả hoạt động của hệ thống chính trị, đẩy mạnh phân cấp phân quyền và phục vụ tốt hơn cho người dân, doanh nghiệp…
Vì vậy, đã có nhiều cơ quan, tổ chức, doanh nghiệp thuộc cấp trung gian được sắp xếp, sáp nhập, kết thúc hoạt động. Trong quá trình này, việc chuyển giao dữ liệu giữa các cơ quan, tổ chức, doanh nghiệp cũ và mới, giữa các bộ phận trong cùng một đơn vị… được tiến hành rất nhiều từ trung ương đến địa phương.
Ngoài ra, trong hoạt động của bộ máy nhà nước cũng như sản xuất, kinh doanh, dịch vụ thương mại của các doanh nghiệp, dữ liệu cũng được chuyển giao, truyền đưa qua lại rất thường xuyên.
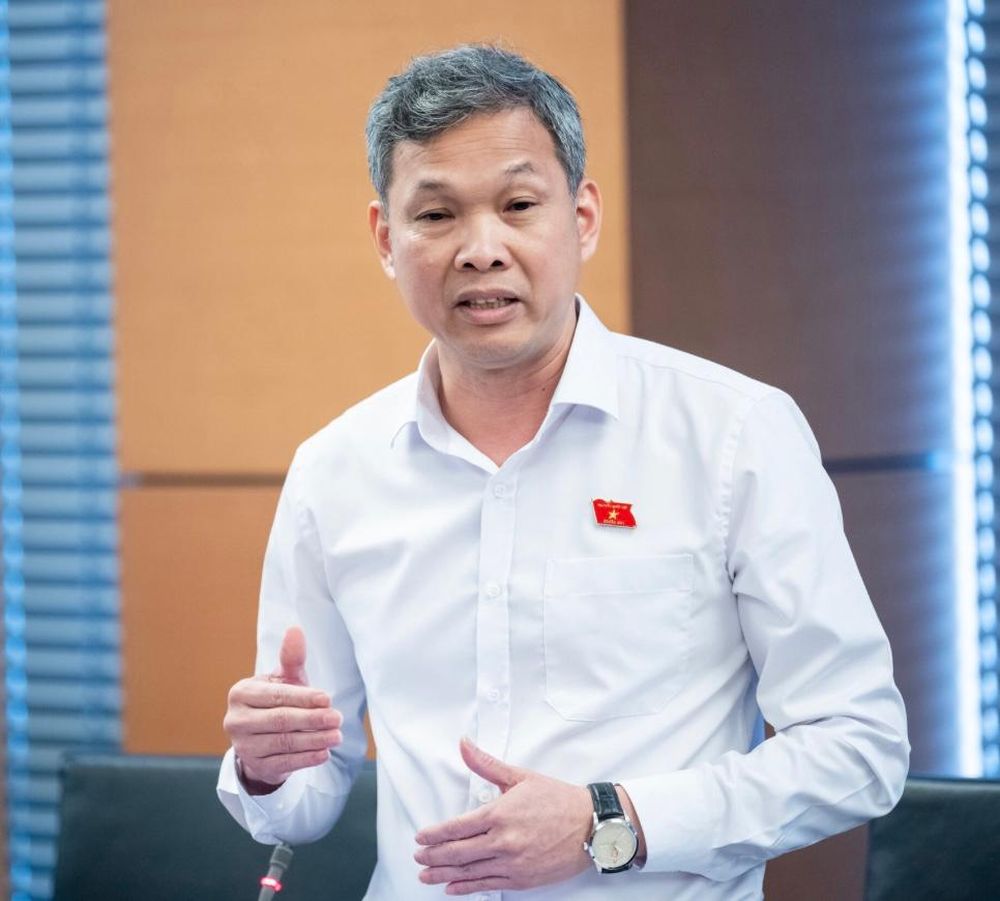
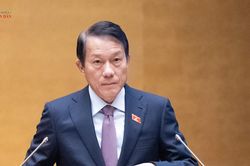
Thiếu tướng Tạ Văn Đẹp, Phó Giám đốc Công an TP Hồ Chí Minh phát biểu tại thảo luận Tổ 2 vào chiều 26/10
Chính vì vậy, theo đại biểu, việc thiếu quy định về bảo đảm an ninh dữ liệu trong khâu “chuyển giao dữ liệu” sẽ tạo khoảng trống pháp lý, từ đó có thể tạo “lỗ hổng” trong bảo vệ an ninh dữ liệu. Điều này là rủi ro và nguy hiểm, vì các đối tượng, nhất là tin tặc, tội phạm có thể triệt để khai thác “lỗ hổng” này để tấn công, xâm nhập, đánh cắp, xâm phạm dữ liệu, từ dữ liệu chuyên ngành, cho đến dữ liệu cá nhân.
Thực tế thời gian qua, việc trao đổi, mua bán dữ liệu cá nhân diễn biến rất phức tạp trên không gian mạng, nhiều hội nhóm kín trên mạng xã hội, hay các diễn đàn ngầm, trang web,… đã rao bán rất nhiều tệp dữ liệu của người dùng, từ thông tin, dữ liệu cá nhân cơ bản, như: họ tên, ngày tháng năm sinh, địa chỉ, email, số điện thoại, số CCCD, đến thông tin, dữ liệu nhạy cảm như số tài khoản ngân hàng, dữ liệu sinh trắc học…
Theo số liệu thống kê, trong 6 tháng đầu năm 2026, các đơn vị thuộc Bộ Công an đã phát hiện, triệt phá hàng chục vụ chiếm đoạt, mua bán dữ liệu trái phép, với hàng trăm triệu bản ghi dữ liệu cá nhân bị chiếm đoạt thuộc nhiều lĩnh vực, như: y tế, giáo dục, tài chính, ngân hàng, năng lượng, bảo hiểm, viễn thông…
“Từ những vấn đề trên, tôi rất mong muốn và đề nghị Cơ quan chủ trì soạn thảo bổ sung vào dự án luật nội dung quy định về bảo vệ an ninh dữ liệu trong chuyển giao dữ liệu. Trong quy định đó, cần nêu rõ các trường hợp chuyển giao, nghĩa vụ, trách nhiệm của các bên liên quan. Như vậy dự thảo Luật An ninh dữ liệu mới bao quát đầy đủ, toàn diện việc bảo vệ an ninh dữ liệu trong suốt vòng đời, tránh tạo “mắt xích yếu” hay “lỗ hổng pháp lý””-Thiếu tướng Tạ Văn Đẹp đề nghị.
Trà My
TIN LIÊN QUAN
 10 phút trước
 41 phút trước
 41 phút trước
 1 giờ trước
 1 giờ trước
 2 giờ trước
 2 giờ trước
 5 giờ trước
 6 giờ trước
 6 giờ trước
 7 giờ trước
 7 giờ trước
 7 giờ trước
 8 giờ trước
 8 giờ trước
 20 giờ trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 1 ngày trước
 41 phút trước
 VỀ TRANG CHỦ