

Nhận diện 4 nguy cơ tấn công mạng vào hạ tầng năng lượng
5 giờ trước
Theo chuyên gia Nguyễn Trung Hiếu, hạ tầng năng lượng có thể bị tấn công mạng từ những sơ hở trong quản lý tài khoản đến kết nối kỹ thuật, đặt ra yêu cầu bảo vệ ngay từ thiết kế.
00:00
00:00
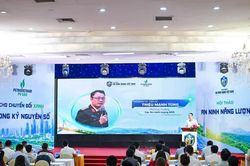
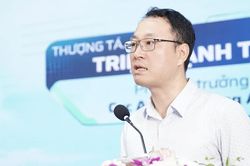
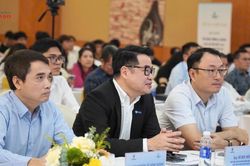
Tại hội thảo “An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số” tổ chức ngày 23/10, ông Nguyễn Trung Hiếu, Phó giám đốc Trung tâm An ninh mạng quốc gia (Cục An ninh mạng – A05, Bộ Công an), chỉ ra 4 phương thức, thủ đoạn tấn công phổ biến đối với các hệ thống thông tin, đặc biệt là hệ thống vận hành hạ tầng năng lượng.
An ninh năng lượng là bảo đảm cung cấp đủ, liên tục và ổn định các dạng năng lượng như điện, xăng dầu, khí đốt, than… với mức giá hợp lý, đáp ứng nhu cầu sinh hoạt và sản xuất, kinh doanh.
Thứ nhất, các đối tượng lợi dụng thói quen của người quản trị, vận hành để xâm nhập thiết bị đầu cuối hoặc chiếm đoạt tài khoản quản trị. Theo ông Hiếu, việc sử dụng chung một mật khẩu cho nhiều hệ thống, chia sẻ tài khoản qua email, mạng xã hội vẫn diễn ra. Tại một số đơn vị, nhân sự còn ghi, dán thông tin đăng nhập ngay trên bàn làm việc để thuận tiện bàn giao ca trực.
“Những cách làm này tuy thuận tiện cho vận hành nhưng tiềm ẩn nguy cơ lớn. Khi thông tin tài khoản bị lộ hoặc chiếm đoạt, các đối tượng có thể sử dụng để xâm nhập sâu vào hệ thống,” ông Hiếu nói.
Thứ hai, nguy cơ từ hoạt động truy cập từ xa của nhà cung cấp thiết bị, dịch vụ và nhân sự hỗ trợ kỹ thuật. Do sử dụng nhiều thiết bị đặc thù, chuyên dụng, các đơn vị năng lượng thường cần nhà sản xuất, nhà cung cấp hỗ trợ nâng cấp, cập nhật, vá lỗ hổng bảo mật hoặc thay đổi cấu hình.
Để thực hiện, đơn vị vận hành phải thiết lập kết nối từ xa qua VPN (mạng riêng ảo) hoặc các phương thức khác, cho phép chuyên gia kỹ thuật, kể cả chuyên gia ở nước ngoài, truy cập hệ thống. Tuy nhiên, nếu không khóa hoặc thu hồi tài khoản sau khi công việc kết thúc, cũng như không giới hạn thời gian truy cập, người được cấp tài khoản vẫn có thể tiếp tục vào hệ thống dù không còn nhu cầu công việc. Khi thiết bị hoặc tài khoản bị tấn công, các đối tượng có thể lợi dụng quyền truy cập này để xâm nhập mạng nội bộ, sau đó tiếp tục tìm cách tiếp cận các hệ thống khác.
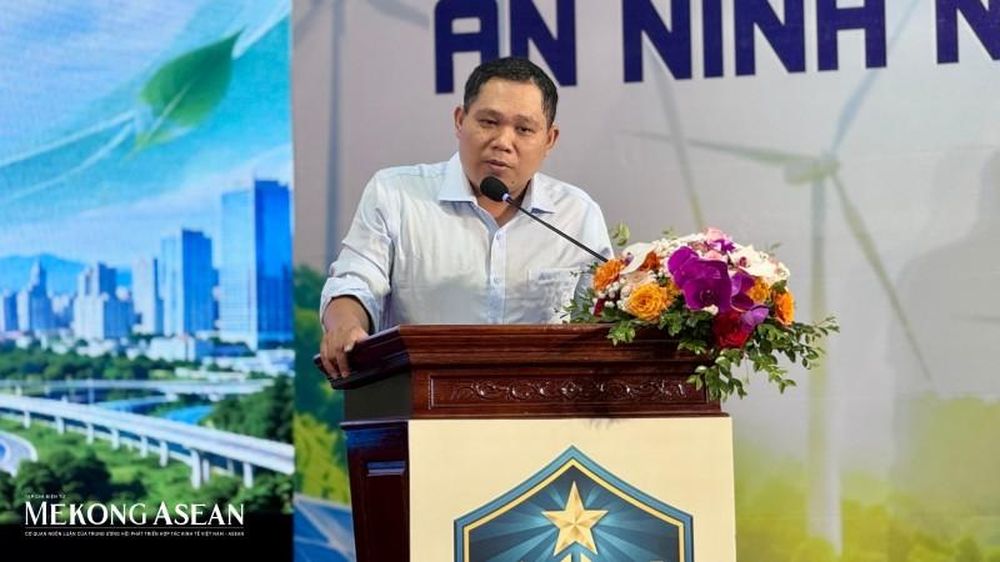
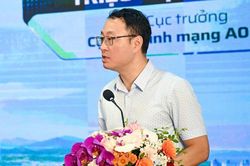
Ông Nguyễn Trung Hiếu, Phó giám đốc Trung tâm An ninh mạng quốc gia phát biểu tại hội thảo "An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số". Ảnh: Hà Anh/Mekong ASEAN.
Thứ ba, nguy cơ từ kết nối giữa hệ thống công nghệ thông tin (IT) và công nghệ vận hành (OT). Trong lĩnh vực năng lượng, OT trực tiếp phục vụ điều khiển, giám sát, vận hành thiết bị và hạ tầng. Cùng với sự phát triển của công nghệ, các đơn vị ngày càng tích hợp IT để hỗ trợ những hoạt động này và thực hiện công tác báo cáo.
Việc kết nối cũng mở ra nguy cơ tấn công từ IT sang OT. Các lỗ hổng trong ứng dụng, phần mềm, phần cứng hoặc quá trình sử dụng hệ thống IT có thể bị lợi dụng để xâm nhập, từ đó tiếp tục tấn công vào mạng OT thông qua kết nối giữa hai hệ thống.
Thứ tư, tấn công thông qua chuỗi cung ứng và nhà cung cấp dịch vụ. Các đối tượng có thể khai thác điểm yếu từ thiết bị, sản phẩm đến đơn vị cung cấp dịch vụ để xâm nhập hệ thống của tổ chức sử dụng.
Bảo đảm an ninh mạng từ khâu thiết kế hạ tầng năng lượng
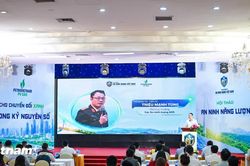
Đề cập đến yêu cầu bảo vệ hạ tầng năng lượng, ông Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng nhấn mạnh rằng khi các hệ thống ngày càng được số hóa, tự động hóa và kết nối, bảo đảm an ninh mạng phải trở thành bộ phận không thể tách rời của công tác bảo vệ, vận hành hạ tầng.
Theo ông Tùng, khi hạ tầng năng lượng bị tê liệt, tác động có thể lan sang nhiều lĩnh vực, từ thông tin liên lạc, giám sát, điều khiển đến các hoạt động phục vụ quốc phòng, an ninh. Hậu quả của một cuộc tấn công mạng có thể chưa biểu hiện ngay bằng thiệt hại tài chính, nhưng nguy cơ gián đoạn vận hành, đình trệ hoạt động và chi phí khôi phục hệ thống là rất lớn.
Trước những nguy cơ trên, lãnh đạo Cục A05 đề xuất các cơ quan, tổ chức và doanh nghiệp tập trung một số nhiệm vụ. Trước hết là tuân thủ đầy đủ quy định pháp luật về an ninh mạng, xác định cấp độ của hệ thống thông tin và áp dụng biện pháp bảo vệ phù hợp, đồng bộ từ kỹ thuật, quy trình quản lý đến tổ chức vận hành.
Yếu tố an ninh mạng cần được tính đến ngay từ khâu thiết kế hệ thống. Với hệ thống mới, việc thẩm định an ninh mạng phải được thực hiện theo quy định trước khi phê duyệt và triển khai đầu tư. Với hệ thống đang hoạt động, các đơn vị cần rà soát, đánh giá và có phương án điều chỉnh kiến trúc hạ tầng để đáp ứng yêu cầu bảo vệ.
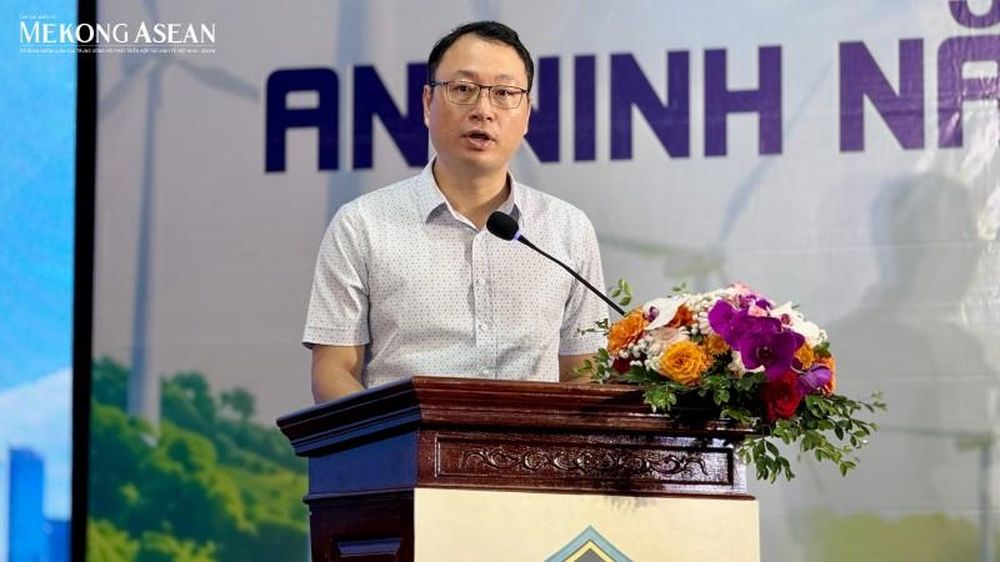
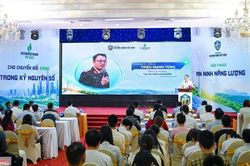
Ông Triệu Mạnh Tùng, Phó Cục trưởng Cục An ninh mạng đề xuất cơ quan, tổ chức, doanh nghiệp chú trọng công tác đảm bảo an ninh mạng ngay từ khâu thiết kế hệ thống, phần mềm. Ảnh: Hà Anh/Mekong ASEAN.
Đối với nguồn lực, ông Tùng dẫn quy định trong Luật An ninh mạng về việc dành ít nhất 15% kinh phí của các dự án chuyển đổi số, đầu tư công nghệ thông tin cho công tác bảo đảm an ninh mạng. Theo ông, yêu cầu này nhằm bảo đảm đầu tư đồng bộ giữa năng lực vận hành và khả năng bảo vệ. Ông ví việc đầu tư hệ thống thông tin nhưng chưa quan tâm đúng mức đến an ninh mạng giống như xây một ngôi nhà thiếu hàng rào và các biện pháp bảo vệ cần thiết.
Cùng với đó là nâng cao năng lực quản trị rủi ro và ứng phó sự cố. Ông Tùng lưu ý, sự cố an ninh mạng có thể xảy ra bất cứ lúc nào, kể cả tại những tổ chức đã có quy trình, nhân sự và nhiều giải pháp kỹ thuật. Vì vậy, các đơn vị cần chuẩn bị phương án ứng phó cụ thể, phân định rõ trách nhiệm từng bộ phận, xây dựng kịch bản xử lý và thường xuyên diễn tập với sự phối hợp của cơ quan chức năng, đơn vị chuyên môn.
Duy trì nguồn cung bằng dự phòng, công nghệ và nhân lực
Chia sẻ với Mekong ASEAN, TS. Nguyễn Huy Hoạch, Ủy viên thường trực Ban Chấp hành Hiệp hội Năng lượng Việt Nam cho rằng an ninh năng lượng trong trong giai đoạn phát triển mới cần bảo đảm đồng thời 3 yếu tố: Nguồn cung đủ, vận hành ổn định và chi phí hợp lý.
Theo ông Hoạch, sự phát triển của kinh tế số, trí tuệ nhân tạo (AI) và các trung tâm dữ liệu đang làm gia tăng nhu cầu được cung cấp điện liên tục, tin cậy. Độ ổn định của nguồn cung vì thế ngày càng có ý nghĩa quan trọng đối với môi trường đầu tư và hoạt động của doanh nghiệp.
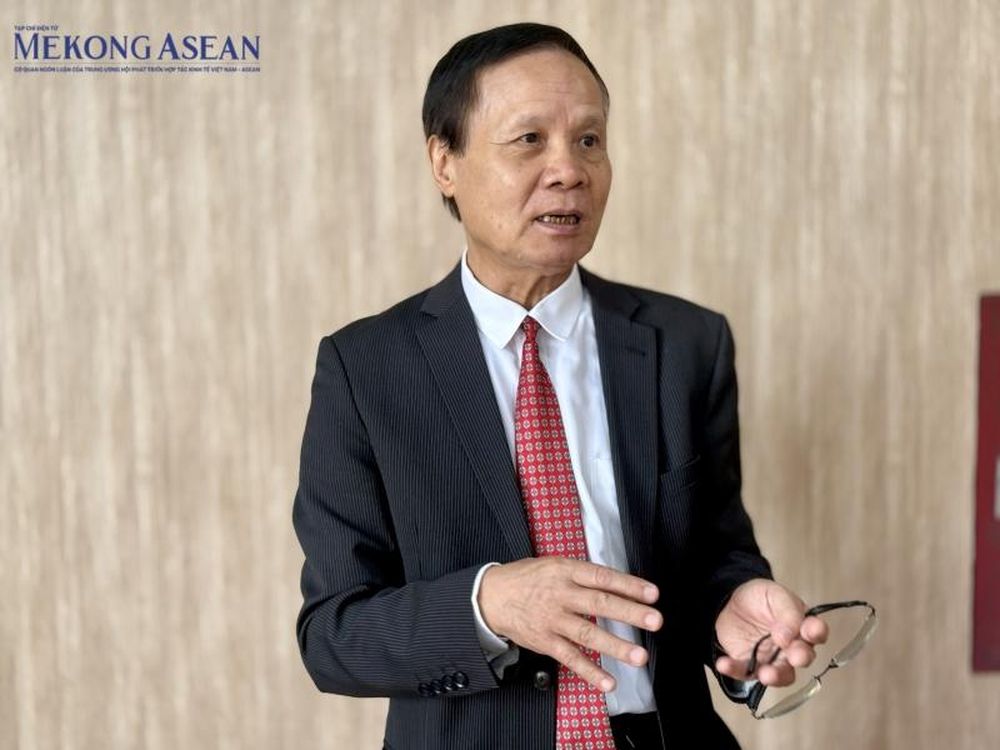
TS. Nguyễn Huy Hoạch, Ủy viên thường trực Ban Chấp hành Hiệp hội Năng lượng Việt Nam. Ảnh: Hà Anh/Mekong ASEAN.
Để đáp ứng yêu cầu này, ông Hoạch đề xuất doanh nghiệp năng lượng bảo đảm hệ thống dự phòng đủ lớn và đa dạng hóa công nghệ sử dụng. Cùng với các giải pháp công nghệ, ông Hoạch nhấn mạnh vai trò của nhân sự. Dù AI phát triển nhanh và có thể hỗ trợ quá trình định hướng, ra quyết định, con người vẫn giữ vai trò quan trọng nhất. Vì vậy, doanh nghiệp cần nâng cao năng lực cho nhân viên, người quản lý và người vận hành, đồng thời bảo đảm mỗi người đều được trang bị kiến thức cơ bản về an ninh mạng.
Các phòng, ban chuyên môn về an ninh mạng cũng cần được xác lập rõ ràng và có vị trí đặc biệt quan trọng trong đơn vị, đảm nhiệm việc bảo vệ dữ liệu hoặc hoạt động vận hành của nhà máy, hệ thống điện.
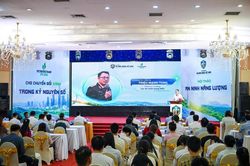
Hội thảo chuyên đề: “An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số” do Tạp chí điện tử An ninh mạng Việt Nam phối hợp cùng Tổng Công ty Khí Việt Nam (PV GAS) tổ chức, dưới sự chỉ đạo của Cục An ninh mạng.
Hà Anh
TIN LIÊN QUAN
 5 giờ trước
 5 giờ trước
 6 giờ trước
 7 giờ trước
 7 giờ trước
 7 giờ trước
 7 giờ trước
 8 giờ trước
 8 giờ trước
 9 giờ trước
 10 giờ trước
 10 giờ trước
 12 giờ trước
 12 giờ trước
 1 giờ trước
 1 giờ trước
 8 giờ trước
 4 giờ trước
 8 phút trước
 3 giờ trước
 3 giờ trước
 4 giờ trước
 4 giờ trước
 VỀ TRANG CHỦ