

Diễn tập an ninh mạng quốc gia 2026: Kết hợp phòng thủ trực tiếp với điều tra số
1 giờ trước
Diễn tập an ninh mạng quốc gia năm 2026 đặt ra yêu cầu các đội vừa phát hiện, ngăn chặn tấn công, vừa truy vết hành vi của tin tặc, xử lý sự cố và thu thập chứng cứ điện tử. Qua đó, tăng cường khả năng phối hợp giữa lực lượng công an, các bộ, ngành, địa phương và đơn vị tài chính trong bảo vệ hệ thống thông tin trọng yếu.
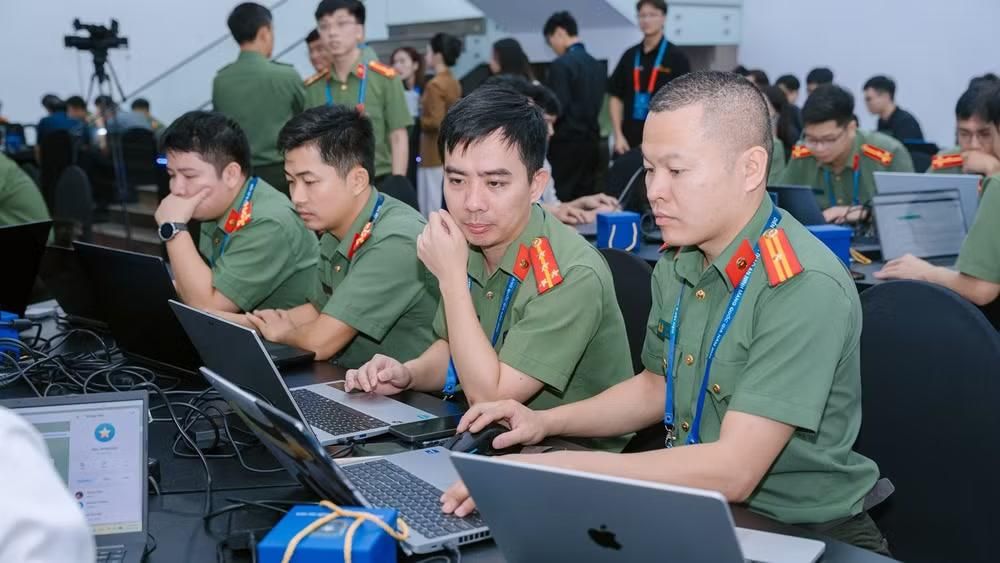
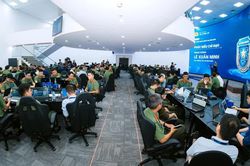
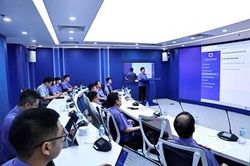
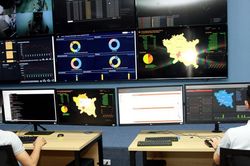
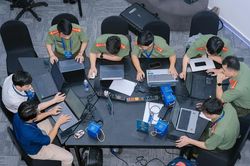
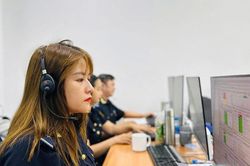
Phiên thực hành Diễn tập an ninh mạng quốc gia năm 2026 diễn ra liên tục trong 7,5 giờ. (Ảnh: NCA)
Ngày 27/10, tại Hà Nội, Cục An ninh mạng, Bộ Công an phối hợp Hiệp hội An ninh mạng quốc gia tổ chức Chương trình Diễn tập an ninh mạng quốc gia năm 2026, với kịch bản mô phỏng cuộc tấn công vào hệ thống thông tin của một tổ chức tài chính.
Chương trình có sự tham gia của đại diện các đơn vị thường trực bảo vệ an ninh mạng thuộc bộ, ngành Trung ương, địa phương và lãnh đạo Phòng An ninh mạng Công an các tỉnh, thành phố. Đây là dịp để các lực lượng kiểm nghiệm năng lực ứng phó sự cố, nâng cao khả năng phối hợp và trao đổi kinh nghiệm xử lý những tình huống tấn công mạng phức tạp.
Phòng thủ và điều tra trong cùng một kịch bản an ninh mạng
Điểm đáng chú ý của chương trình năm nay là kết hợp phòng thủ trực tiếp với điều tra trực tiếp, đặt các đội thi trước yêu cầu vừa bảo vệ hệ thống, vừa làm rõ diễn biến và phương thức tấn công.
Phiên thực hành diễn ra liên tục trong 7,5 giờ trên hệ thống mô phỏng hạ tầng của một tổ chức tài chính, với 10 đội thi, gồm 90 cán bộ, chiến sĩ và chuyên viên đến từ 46 đơn vị. Thành phần tham gia gồm các đơn vị thường trực bảo vệ an ninh mạng của 14 bộ, ngành và Phòng An ninh mạng công an 32 tỉnh, thành phố.
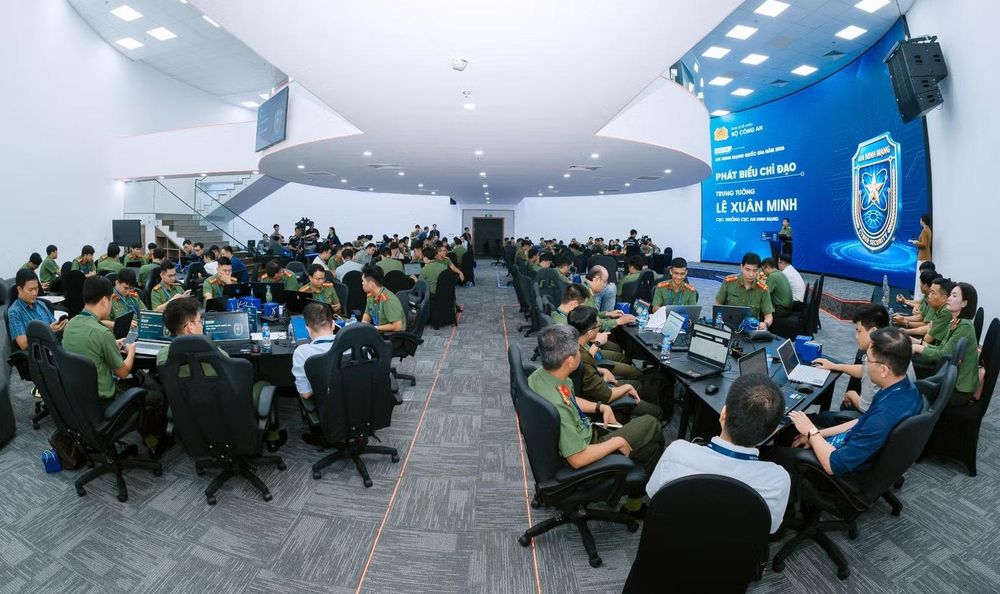
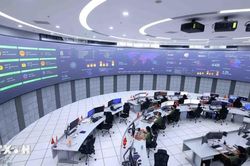
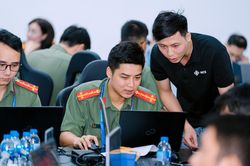
Toàn cảnh cuộc Diễn tập an ninh mạng quốc gia năm 2026. (Ảnh: NCA)
Trong quá trình diễn tập, các đội phải giám sát hệ thống, phát hiện và ngăn chặn các hoạt động tấn công, đồng thời phân tích nhật ký, truy vết hành vi của đối tượng qua từng giai đoạn. Các nhiệm vụ còn bao gồm khoanh vùng, xử lý sự cố, khôi phục hoạt động hệ thống và thu thập chứng cứ điện tử phục vụ điều tra.
Kịch bản được xây dựng theo chuỗi tấn công nhiều giai đoạn, từ xâm nhập máy chủ, mở rộng quyền kiểm soát trong mạng nội bộ đến khai thác các thành phần liên quan môi trường đám mây và chiếm đoạt tài sản số trên mạng chuỗi khối mô phỏng.
Ở giai đoạn đầu, tin tặc khai thác lỗ hổng để xâm nhập hệ thống, lợi dụng tài khoản sử dụng chung mật khẩu và quyền quản trị vượt mức để mở rộng phạm vi kiểm soát.
Sang giai đoạn tiếp theo, các khóa truy cập môi trường đám mây bị lợi dụng để cài cắm mã độc vào hình ảnh ứng dụng, duy trì kết nối tới máy chủ điều khiển của tin tặc và tìm cách lấy dữ liệu nhạy cảm.
Giai đoạn cuối mô phỏng việc sử dụng khóa riêng tư để khai thác lỗ hổng kiểm soát truy cập, chiếm đoạt tài sản số và che giấu dòng giao dịch.
Việc mô phỏng toàn bộ chuỗi tấn công giúp kiểm tra khả năng phát hiện mối liên hệ giữa các dấu hiệu bất thường, thay vì chỉ xử lý những cảnh báo riêng lẻ. Các đội phải đồng thời bảo đảm hoạt động của hệ thống và thu thập đủ thông tin để xác định phương thức, phạm vi và hậu quả của cuộc tấn công.
Phần điều tra được chấm điểm theo thể thức cướp cờ CTF (Capture The Flag) với 43 thử thách. Theo Ban tổ chức, kết quả của mỗi đội phản ánh cả năng lực phòng thủ lẫn năng lực điều tra, qua đó tạo cơ sở đánh giá khả năng phối hợp giữa xử lý kỹ thuật và truy vết số.
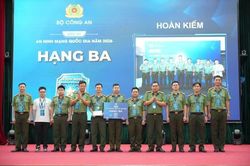
Kết thúc phần thi, các đội trả lời được 39/43 câu hỏi, đạt tỷ lệ khoảng 91%. Đội Đồng Xuân giành giải nhất với 6.140 điểm. Kết quả cho thấy các đội đã tham gia xử lý một khối lượng lớn thử thách trong điều kiện diễn tập liên tục, đòi hỏi khả năng phối hợp và ra quyết định kịp thời.
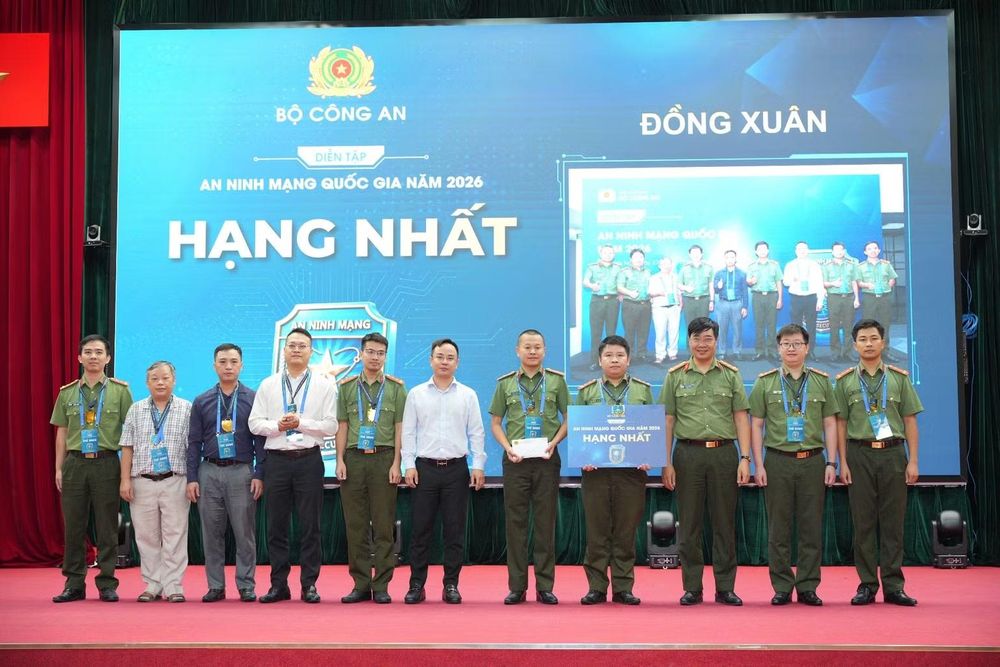
Đội Đồng Xuân giành giải nhất với 6.140 điểm. (Ảnh: NCA)
Tăng cường kết nối giữa các lực lượng bảo vệ an ninh mạng
Bên cạnh nội dung thực hành, chương trình còn tổ chức hội thảo chuyên đề với sự tham gia của lãnh đạo Phòng An ninh mạng Công an các tỉnh, thành phố và các đơn vị bảo đảm an ninh mạng thuộc bộ, ngành.
Năm tham luận tập trung vào những nội dung gắn với yêu cầu thực tiễn, gồm các quy định mới của Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân và văn bản hướng dẫn thi hành; công tác thẩm định hồ sơ cấp độ hệ thống thông tin; đổi mới huấn luyện, diễn tập an ninh mạng trong kỷ nguyên trí tuệ nhân tạo; xu hướng phát triển AI và tác động đối với ngành an ninh mạng; hệ thống pháp lý và tiêu chuẩn kỹ thuật phục vụ bảo đảm an ninh mạng tại các bộ, ngành, địa phương.
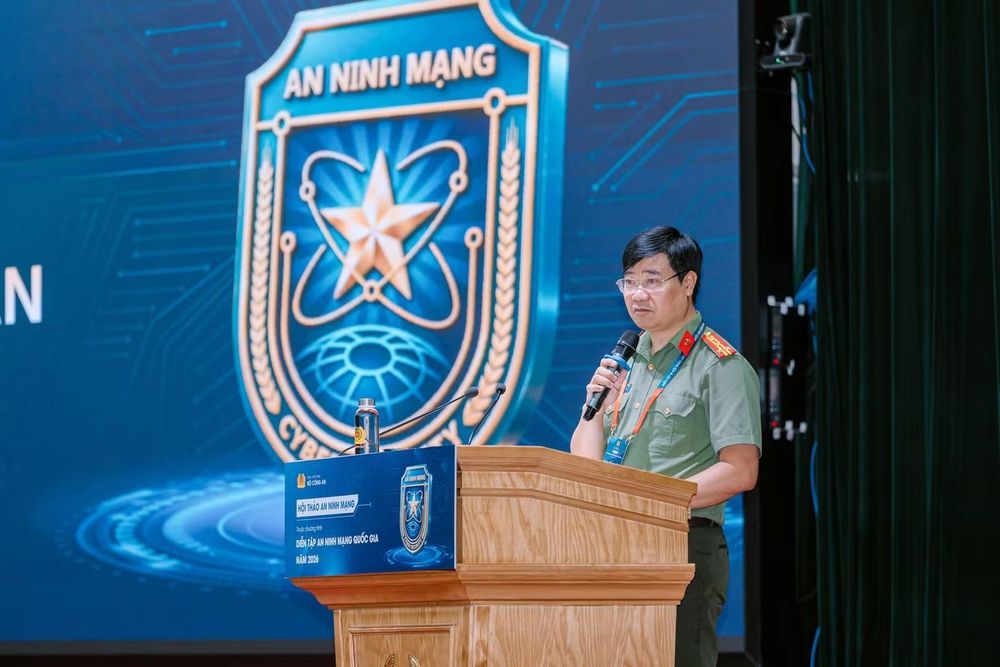
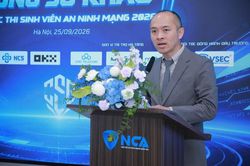
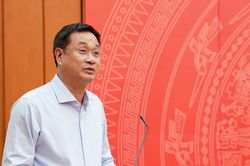
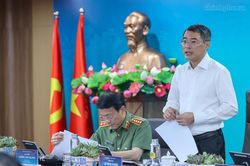
Đại tá Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng phát biểu. (Ảnh: NCA)
Tổng kết diễn tập, Đại tá Nguyễn Hồng Quân, Phó Cục trưởng Cục An ninh mạng, Trưởng ban tổ chức, nhấn mạnh ý nghĩa của việc tăng cường phối hợp giữa các lực lượng, đơn vị có chuyên môn và lĩnh vực công tác khác nhau.
Theo đó, hiệu quả bảo vệ an ninh mạng không chỉ phụ thuộc vào năng lực của từng đơn vị mà còn đòi hỏi khả năng kết nối, chia sẻ thông tin và phối hợp hành động. Các hoạt động diễn tập, trao đổi chuyên môn và hội thảo tạo điều kiện để các đơn vị hiểu rõ hơn năng lực của nhau, chia sẻ kinh nghiệm xử lý tình huống và hình thành những đầu mối phối hợp phục vụ công việc thực tế.
Đại tá Nguyễn Hồng Quân cũng đề nghị các đơn vị rút kinh nghiệm trong công tác tổ chức, chuẩn bị nội dung và bố trí cán bộ tham gia, bảo đảm người được phân công có đủ kiến thức chuyên môn và phát huy vai trò trong quá trình trao đổi. Những vấn đề phát sinh từ thực tiễn cần được các đơn vị chủ động chia sẻ, phối hợp với đầu mối chuyên môn để nghiên cứu, tham mưu phương án giải quyết phù hợp.
Chương trình diễn tập diễn ra trong bối cảnh các hình thức tấn công mạng tiếp tục thay đổi, từ mã độc tống tiền, đánh cắp dữ liệu đến khai thác lỗ hổng trong chuỗi cung ứng và dịch vụ bên thứ ba. Việc ứng dụng AI cũng làm gia tăng nguy cơ giả mạo hình ảnh, giọng nói và tự động hóa các hoạt động lừa đảo.
Trong lĩnh vực tài chính-ngân hàng, những sự cố an ninh mạng có thể gây thất thoát tài sản, lộ lọt dữ liệu khách hàng, gián đoạn thanh toán và ảnh hưởng đến niềm tin của người sử dụng dịch vụ. Vì vậy, khả năng phối hợp phát hiện, ứng phó và điều tra sự cố có ý nghĩa quan trọng đối với việc bảo vệ các hệ thống thông tin trọng yếu.
Chương trình năm nay đồng thời hướng tới việc cụ thể hóa các quy định pháp luật về an ninh mạng, bảo vệ dữ liệu cá nhân và các yêu cầu liên quan đến bảo đảm an toàn hệ thống thông tin. Thông qua diễn tập và trao đổi chuyên môn, các đơn vị có điều kiện rà soát quy trình, nhận diện những điểm cần cải thiện và cập nhật phương pháp xử lý tình huống.
Từ kết quả diễn tập, yêu cầu đặt ra là tiếp tục nâng cao năng lực thực hành, tăng cường chia sẻ kinh nghiệm và duy trì kết nối giữa các lực lượng sau chương trình. Đây cũng là cơ sở để từng đơn vị rà soát hệ thống thuộc phạm vi quản lý, chú trọng kiểm soát tài khoản đặc quyền, quản lý thông tin xác thực, bảo vệ môi trường đám mây và tăng cường giám sát các dấu hiệu xâm nhập.
Chương trình Diễn tập an ninh mạng quốc gia năm 2026 góp phần thúc đẩy sự phối hợp giữa lực lượng chuyên trách, các bộ, ngành, địa phương và tổ chức tài chính, hướng tới nâng cao khả năng phòng thủ, điều tra và xử lý sự cố trong bảo vệ an ninh mạng quốc gia.
LÂM THẢO
TIN LIÊN QUAN
 1 giờ trước
 2 giờ trước
 2 giờ trước
 1 ngày trước
 4 ngày trước
 7 ngày trước
 10 ngày trước
 10 ngày trước
 13 ngày trước
 13 ngày trước
 14 ngày trước
 14 ngày trước
 14 ngày trước
 15 ngày trước
 15 ngày trước
 22 ngày trước
 22 ngày trước
 26 ngày trước
 26 ngày trước
 1 tháng trước
 1 tháng trước
 1 tháng trước
 1 tháng trước
 1 tháng trước
 1 tháng trước
 1 tháng trước

 1 tháng trước
 1 tháng trước
 2 tháng trước
 2 tháng trước
 2 tháng trước
 2 tháng trước
 7 giờ trước
 48 phút trước
 1 giờ trước
 VỀ TRANG CHỦ